Certificats TLS et HTTPS
MILOUD NECILI
Fraîche Flow · Intégration de systèmes informatiques
Objectif du projet
Chiffrer la connexion web Nextcloud dans le laboratoire et gérer séparément le certificat, la clé privée et la configuration du serveur web.
Ma réalisation
- Généré un certificat autosigné et une clé RSA avec OpenSSL.
- Activé le module SSL d’Apache et configuré un VirtualHost sur le port 443.
- Intégré les chemins du certificat et de la clé dans Apache.
- Testé HTTPS localement et par redirection de ports SSH.
Cadre technique
| Certificat | /etc/ssl/certs/nextcloud.crt |
|---|---|
| Clé privée | /etc/ssl/private/nextcloud.key |
| Permissions de clé attestées | root:root · 600 |
| Point de terminaison TLS | ff-app-01 · TCP/443 |
Résultat
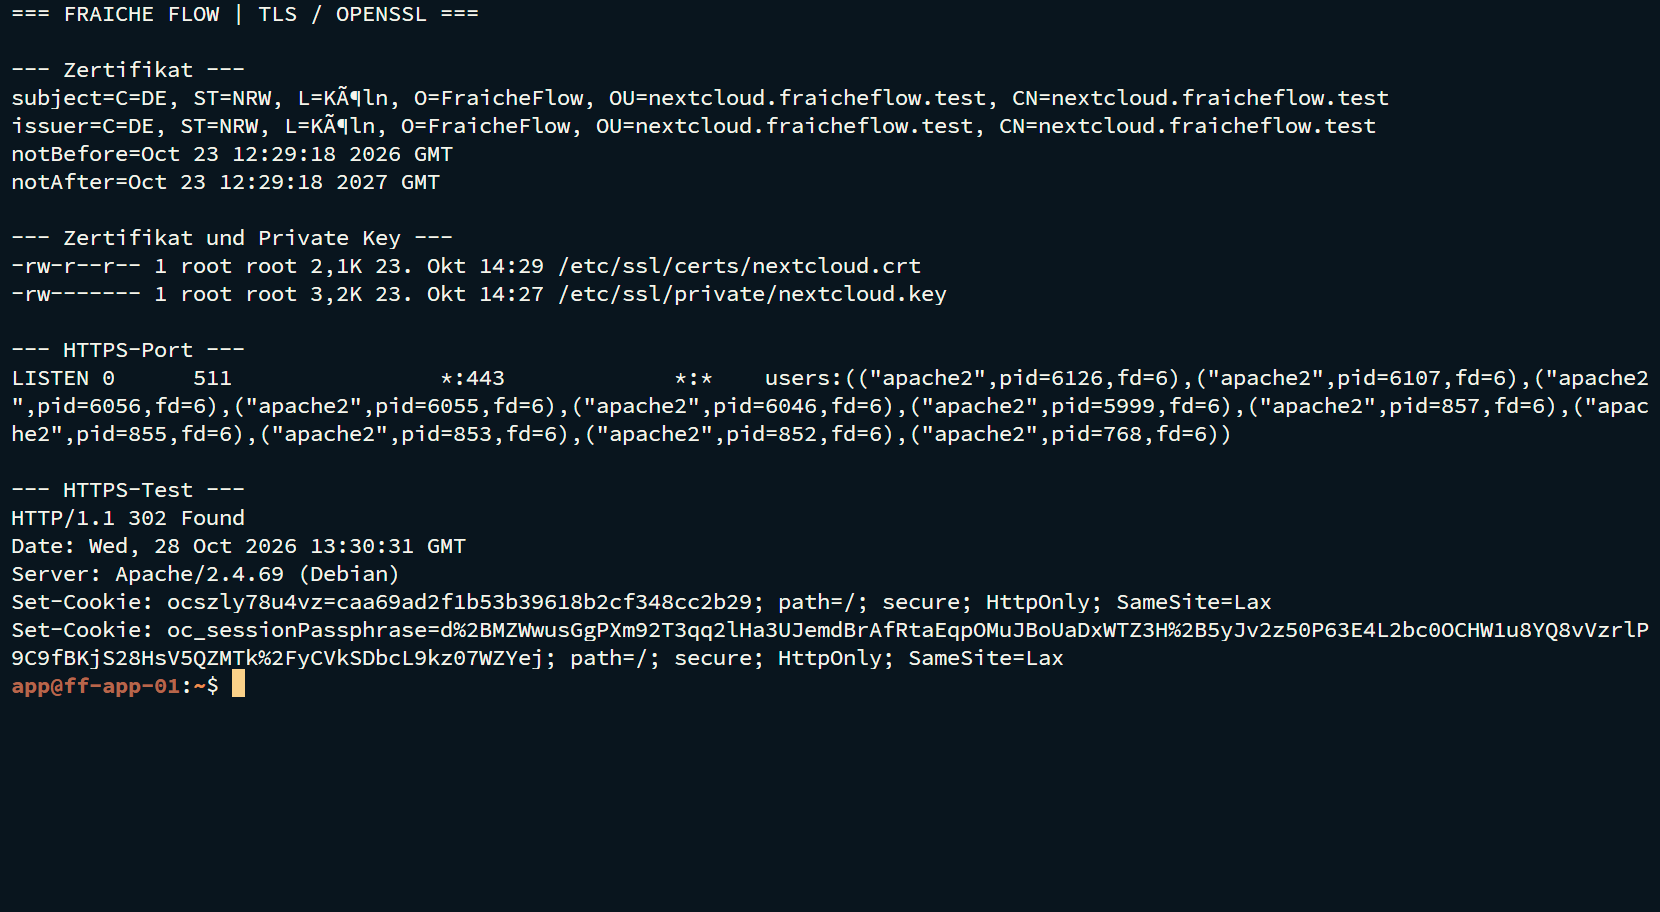
Les fichiers de certificat ont été affichés. Apache listait des VirtualHosts sur les ports 80 et 443. curl en HTTPS a retourné 302 avec redirection vers la connexion Nextcloud.
Vérification et preuves de fonctionnement
sudo openssl x509 -in /etc/ssl/certs/nextcloud.crt -noout -subject -issuer -dates
sudo apache2ctl configtest
sudo apache2ctl -S
curl -k -I https://127.0.0.1
Dépannage en pratique
L’utilisateur ordinaire ne pouvait pas lister /etc/ssl/private. Il s’agissait d’une limite d’autorisation, pas de la preuve d’un fichier manquant. La clé était visible avec sudo.
Sécurité et mise en contexte technique
Un certificat autosigné chiffre la connexion sans être automatiquement reconnu par le navigateur. curl -k ignore sa validation. DuckDNS/Let’s Encrypt a été discuté ; aucune chaîne de certification publique émise n’est attestée.
Compétences acquises
Bases de la PKI, terminaison TLS, permissions et gestion sécurisée des certificats.
État du projet
Terminé selon la confirmation du responsable du projet.