Accès via la passerelle et redirection de ports SSH
MILOUD NECILI
Fraîche Flow · Intégration de systèmes informatiques
Objectif du projet
Accéder de manière contrôlée aux services web internes depuis un poste Windows sans modifier les fichiers hosts locaux.
Ma réalisation
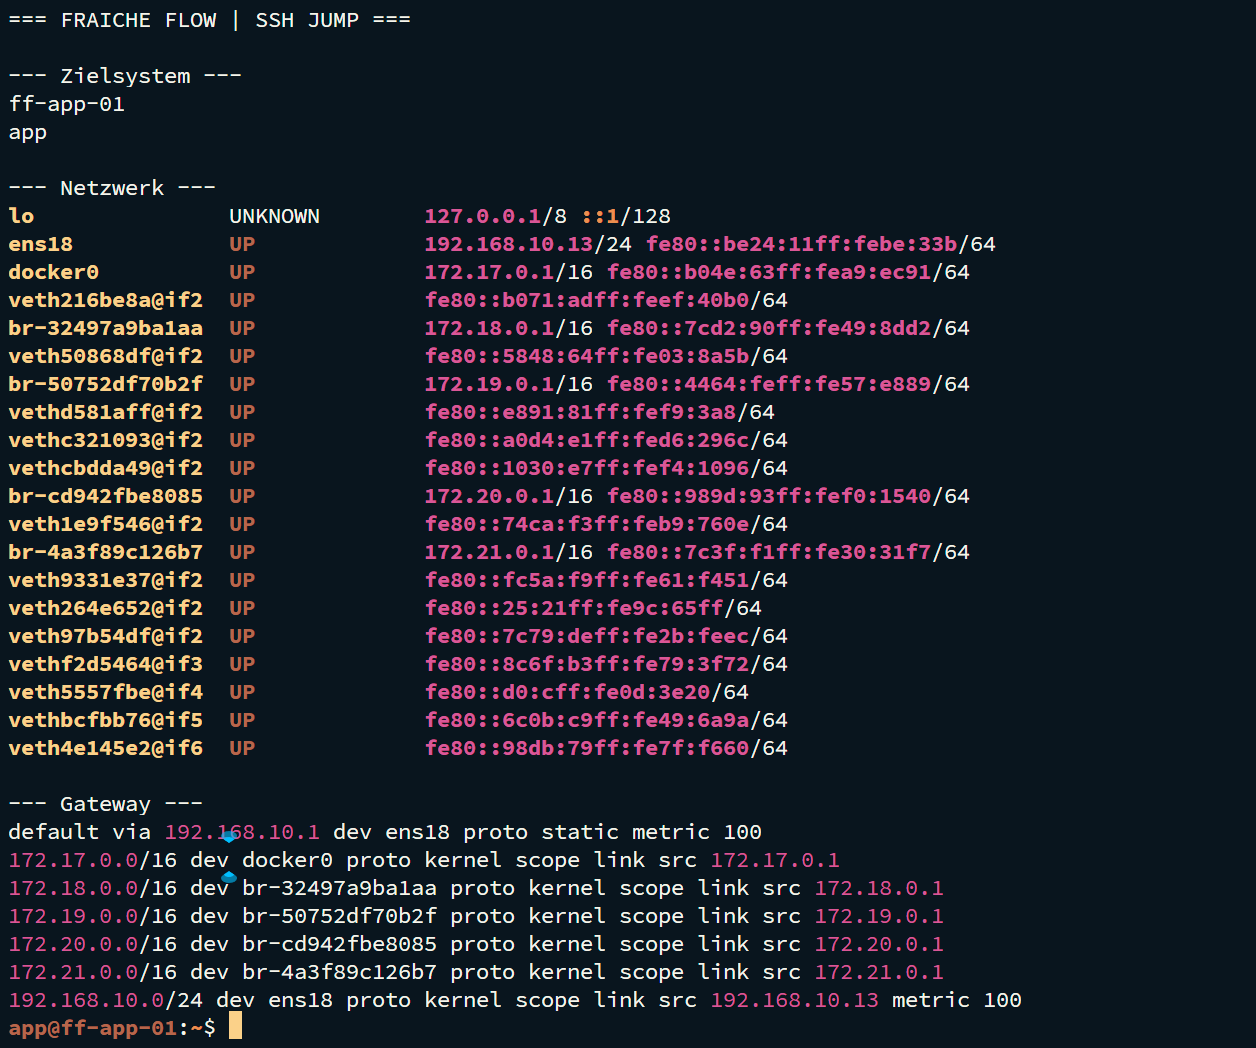
- Utilisé un accès SSH avec rebond par ff-edge-01.
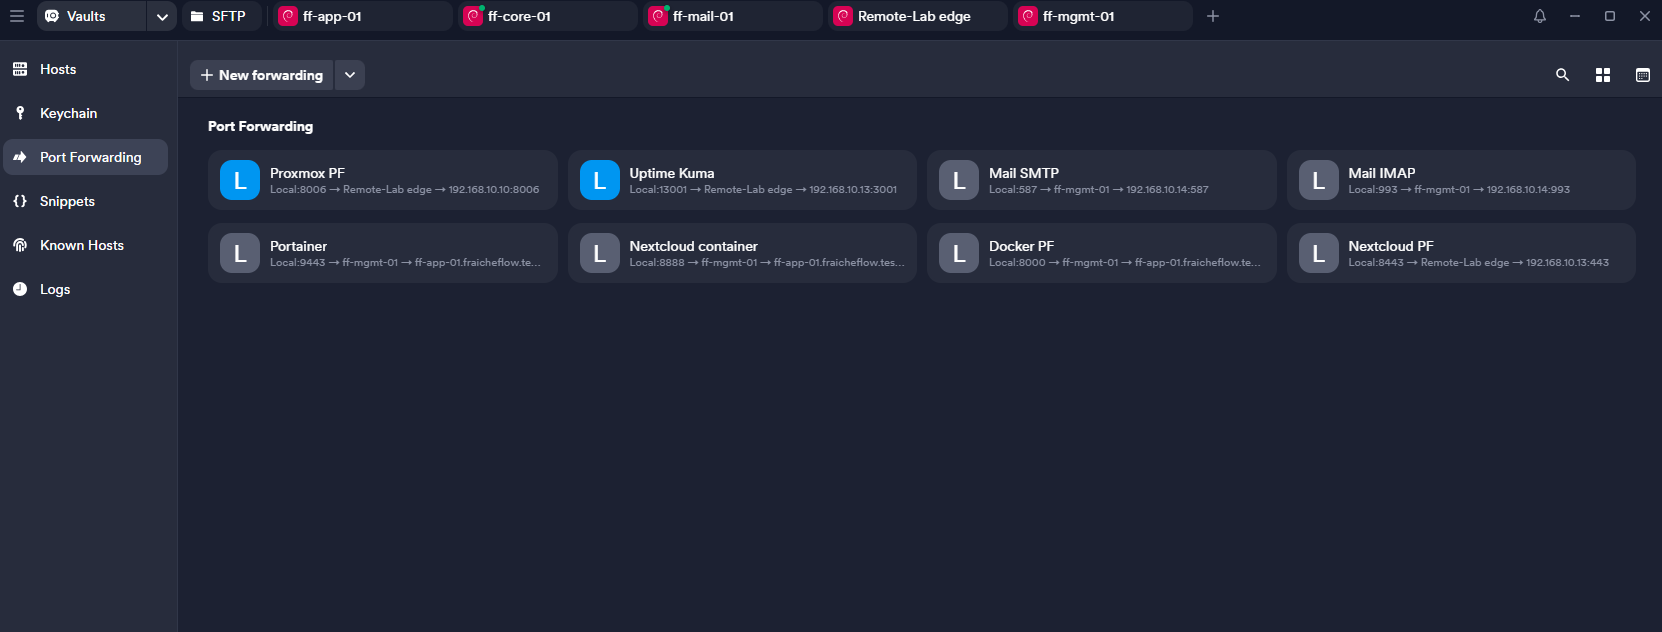
- Configuré des redirections de ports locales dans Termius pour les services web internes.
- Ouvert Nextcloud dans le navigateur local, d’abord en HTTP puis en HTTPS.
- Rendu Uptime Kuma accessible du port local 13001 vers le port interne 3001.
Cadre technique
| Chemin d’accès | Navigateur → tunnel SSH local → passerelle → service interne |
|---|---|
| Kuma local | 127.0.0.1:13001 |
| Kuma interne | 192.168.10.13:3001 |
| Périmètre | Un tunnel SSH ne constitue ni du DNAT ni un reverse proxy public |
Résultat
L’accès à Nextcloud et Uptime Kuma via Termius a été confirmé pendant le projet. Cette collection ne contient pas de test de bout en bout propre à une publication DNAT publique.
Vérification et preuves de fonctionnement
curl -I http://192.168.10.13:3001
curl -I http://192.168.10.13:8888
curl -k -I https://192.168.10.13:9443
Dépannage en pratique
Termius ne pouvait pas écouter localement sur le port 3001. Le port local a été remplacé par 13001, la destination interne restant 3001. Dans Apache, l’en-tête Host localhost sélectionnait initialement la page par défaut.
Sécurité et mise en contexte technique
Limiter l’écoute locale à 127.0.0.1. Éviter d’exposer inutilement l’accès à la passerelle et les interfaces d’administration. Documenter séparément le NAT public.
Compétences acquises
Tunnels SSH, correspondance des ports, compréhension des en-têtes Host et dépannage à distance.
État du projet
Terminé selon la confirmation du responsable du projet.