Administration SSH et protection des accès
MILOUD NECILI
Fraîche Flow · Intégration de systèmes informatiques
Objectif du projet
Sécuriser les accès administratifs de manière traçable et vérifier séparément l’authentification, les autorisations et l’accès de secours.
Ma réalisation
- Utilisé OpenSSH pour l’administration distante et les connexions avec rebond.
- Configuré et vérifié le client SSH, l’accès par clé et le durcissement.
- Exécuté de manière ciblée les commandes administratives avec sudo.
- Distingué les erreurs de résolution de noms, de connexion et d’autorisations de service.
Cadre technique
| Systèmes cibles | ff-core-01, ff-app-01 et ff-mail-01 |
|---|---|
| Client | ff-mgmt-01 / Termius |
| Principe de protection | Aucune clé privée dans la documentation |
| Limite des preuves | Configuration effective documentée par la sortie du terminal jointe |
Résultat
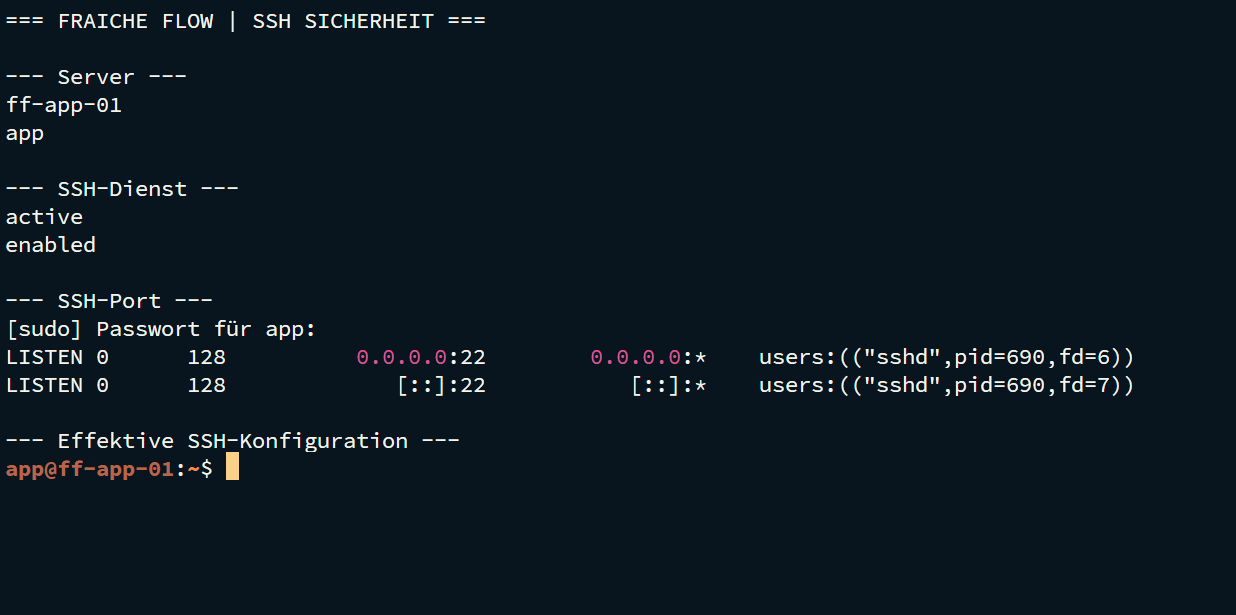
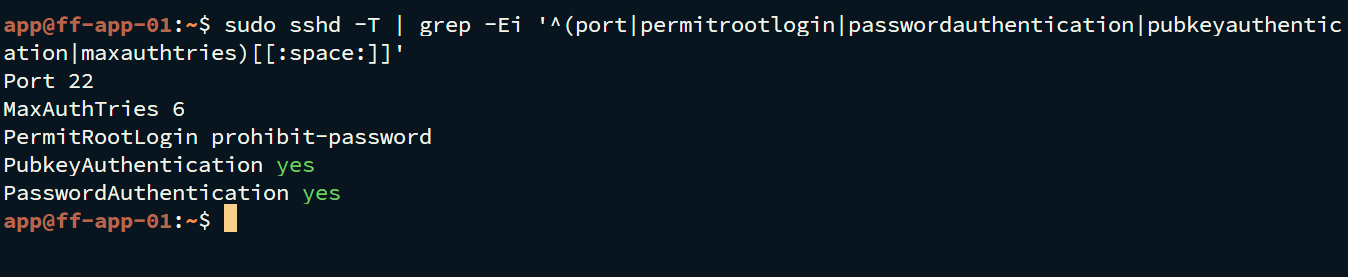
La connexion en tant qu’app sur ff-app-01 est attestée. Le service SSH est actif et accessible sur le port 22. La configuration effective montre PermitRootLogin prohibit-password, PubkeyAuthentication yes et PasswordAuthentication yes. La désactivation globale de la connexion par mot de passe n’est donc pas revendiquée.
Vérification et preuves de fonctionnement
ssh -V
ssh -v [email protected]
sudo sshd -t
sudo sshd -T | grep -Ei '^(port|permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries)[[:space:]]'
Dépannage en pratique
Un rechargement Apache sans sudo a échoué faute d’autorisation. Avec sudo et une vérification préalable de syntaxe, la modification a réussi.
Sécurité et mise en contexte technique
Garder une seconde session ouverte et vérifier la syntaxe avant de durcir la configuration. Comparer indépendamment les empreintes des clés d’hôte. Évaluer la configuration effective, pas seulement le contenu des fichiers.
Compétences acquises
Authentification, moindre privilège, administration sécurisée et planification des accès de secours.
État du projet
Terminé selon la confirmation du responsable du projet.