إدارة SSH وحماية الوصول
MILOUD NECILI
Fraîche Flow · تقنية المعلومات وتكامل الأنظمة
هدف المشروع
تأمين الوصول الإداري بصورة قابلة للتتبع، والتحقق بصورة منفصلة من المصادقة والأذونات والوصول الاحتياطي.
تنفيذي العملي
- استخدام OpenSSH للإدارة عن بُعد واتصالات Jump.
- إعداد تهيئة عميل SSH والوصول بالمفاتيح والتقوية الأمنية والتحقق منها.
- تنفيذ الأوامر الإدارية باستخدام sudo عند الحاجة.
- التمييز بين أخطاء الوصول الناتجة عن تحليل الأسماء وتسجيل الدخول وصلاحيات الخدمة.
الإطار التقني
| الأنظمة المستهدفة | ff-core-01 وff-app-01 وff-mail-01 |
|---|---|
| العميل | ff-mgmt-01 / Termius |
| مبدأ الحماية | عدم تضمين مفاتيح خاصة في التوثيق |
| حدود الدليل | التهيئة الفعلية موثقة بمخرجات الطرفية المرفقة |
النتيجة
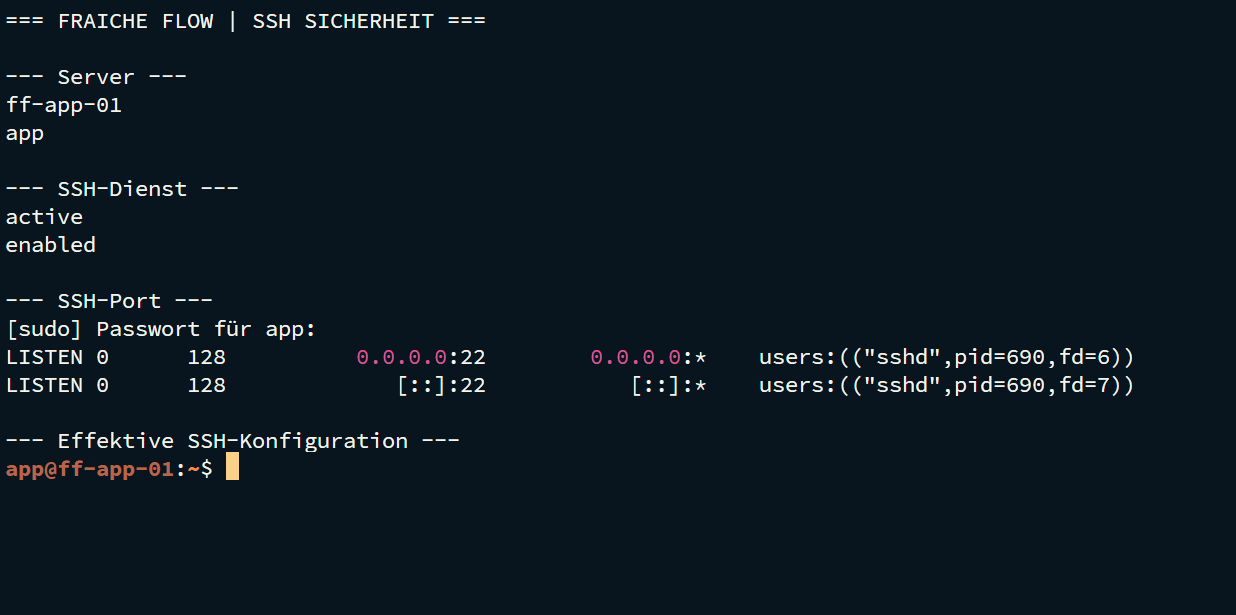
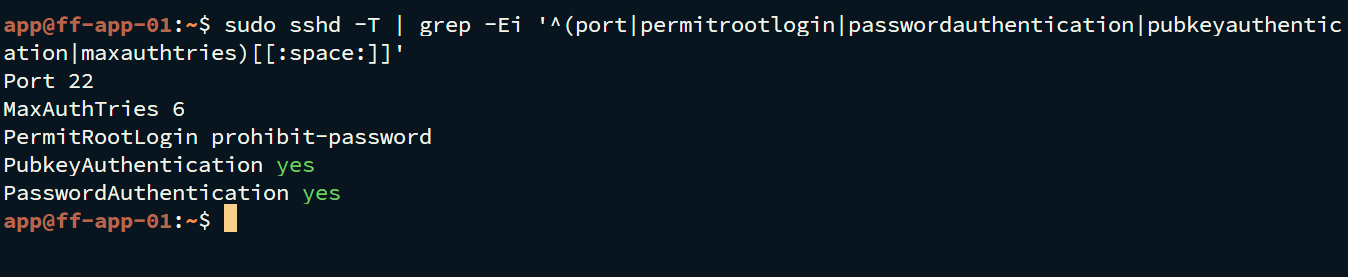
تثبت الأدلة تسجيل الدخول باسم app إلى ff-app-01. خدمة SSH نشطة ويمكن الوصول إليها على المنفذ 22. وتُظهر التهيئة الفعلية PermitRootLogin prohibit-password وPubkeyAuthentication yes وPasswordAuthentication yes. لذلك لا يُدّعى تعطيل تسجيل الدخول بكلمة مرور على مستوى النظام كله.
مسار التحقق والأدلة التشغيلية
ssh -V
ssh -v [email protected]
sudo sshd -t
sudo sshd -T | grep -Ei '^(port|permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries)[[:space:]]'
استكشاف الأخطاء عمليًا
فشلت إعادة تحميل Apache دون sudo بسبب التفويض. ونجح التغيير باستخدام sudo وبعد فحص البنية.
الأمن والتقييم التقني
إبقاء جلسة ثانية مفتوحة قبل تعديل التقوية الأمنية وفحص البنية. مقارنة بصمات مفاتيح المضيف بصورة مستقلة. تقييم التهيئة الفعلية بدل الاكتفاء بمحتويات الملفات.
المهارات المكتسبة
المصادقة ومبدأ الحد الأدنى من الصلاحيات والإدارة الآمنة والتخطيط للوصول الاحتياطي.
حالة المشروع
مكتمل وفق تأكيد مسؤول المشروع.