55 سطر2.49 KB
شهادات TLS وHTTPS
MILOUD NECILI
Fraîche Flow · تقنية المعلومات لتكامل الأنظمة
هدف المشروع
تشفير اتصال Nextcloud في المختبر وإدارة الشهادة والمفتاح الخاص وتهيئة خادم الويب بصورة منفصلة.
تنفيذي العملي
- إنشاء شهادة موقعة ذاتيًا ومفتاح RSA باستخدام OpenSSL.
- تفعيل وحدة SSL في Apache وإعداد VirtualHost على المنفذ 443.
- ربط مسارات الشهادة والمفتاح في Apache.
- اختبار HTTPS محليًا وعبر إعادة توجيه منافذ SSH.
الإطار التقني
| الشهادة | /etc/ssl/certs/nextcloud.crt |
|---|---|
| المفتاح الخاص | /etc/ssl/private/nextcloud.key |
| أذونات المفتاح المثبتة | root:root · 600 |
| نقطة نهاية TLS | ff-app-01 · TCP/443 |
النتيجة
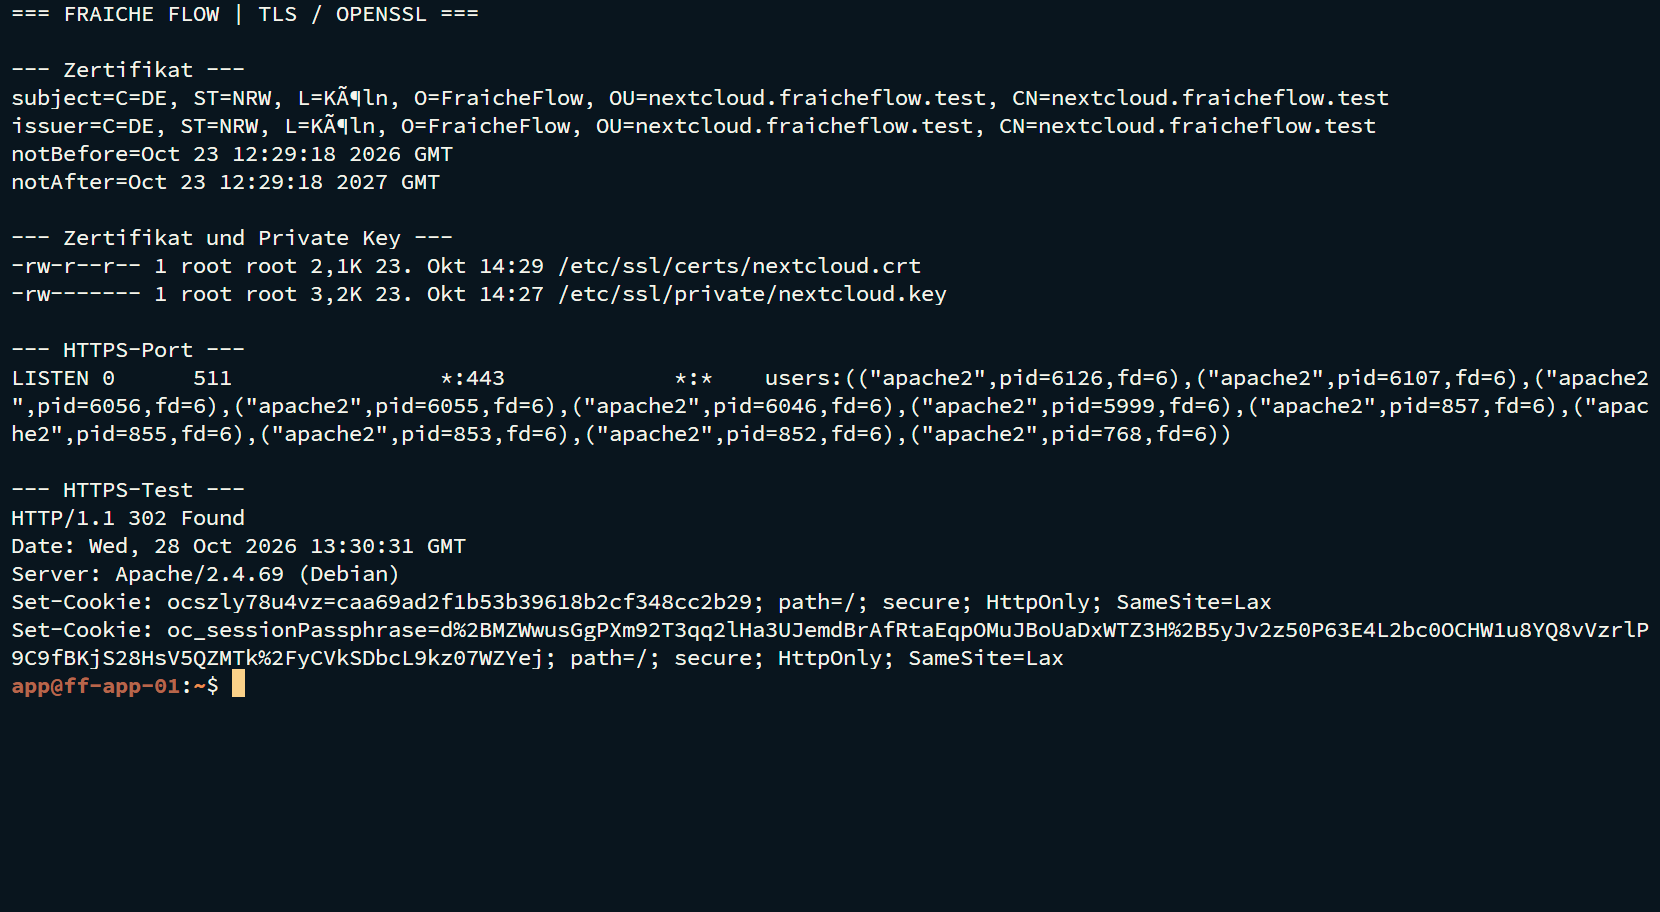
عُرضت ملفات الشهادة. وأظهر Apache مضيفين افتراضيين على المنفذين 80 و443. وأعاد curl عبر HTTPS الحالة 302 مع إعادة توجيه إلى تسجيل دخول Nextcloud.
مسار التحقق والأدلة التشغيلية
sudo openssl x509 -in /etc/ssl/certs/nextcloud.crt -noout -subject -issuer -dates
sudo apache2ctl configtest
sudo apache2ctl -S
curl -k -I https://127.0.0.1
استكشاف الأخطاء عمليًا
لم يتمكن المستخدم العادي من عرض /etc/ssl/private. وكان ذلك حدًا للصلاحيات، لا دليلًا على غياب الملف. ظهر المفتاح عند استخدام sudo.
الأمن والتقييم التقني
توفر الشهادة الموقعة ذاتيًا التشفير، لكنها ليست موثوقة تلقائيًا لدى المتصفح. يتجاوز curl -k فحص الشهادة. نوقش DuckDNS/Let’s Encrypt، لكن لا يوجد إثبات لسلسلة شهادات عامة صادرة.
المهارات المكتسبة
أساسيات PKI وإنهاء TLS وأذونات الملفات وإدارة الشهادات بأمان.
حالة المشروع
مكتمل وفق تأكيد مسؤول المشروع.
13_TLS_OpenSSL.mdx