59 سطر2.45 KB
Portainer لإدارة الحاويات
MILOUD NECILI
Fraîche Flow · تقنية المعلومات وتكامل الأنظمة
هدف المشروع
توفير واجهة إدارة رسومية لبيئة Docker الحالية والتحقق من الوصول إليها.
تنفيذي العملي
- تشغيل Portainer CE حاوية مستقلة على ff-app-01.
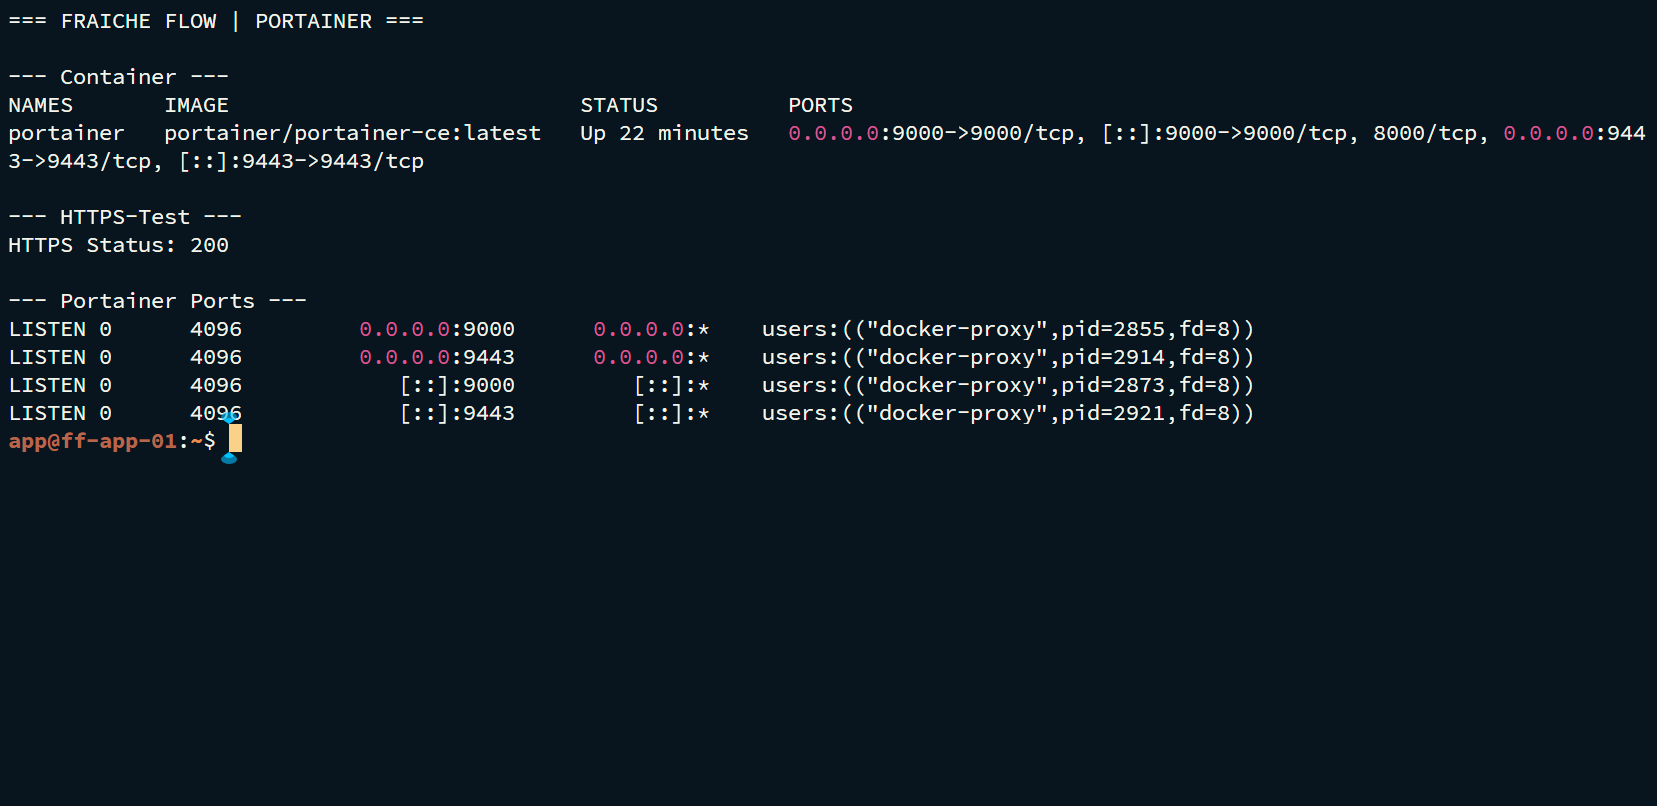
- فحص المنافذ المنشورة وحالة التشغيل عبر Docker.
- اختبار واجهة HTTPS على المنفذ 9443 باستخدام
curl. - إضافة نقطة النهاية إلى المراقبة المركزية.
الإطار التقني
| الحاوية | portainer |
|---|---|
| الصورة أثناء المشروع | portainer/portainer-ce:latest |
| المنافذ المنشورة | 9000/TCP و9443/TCP |
| اختبار HTTP | أعاد HTTPS على 9443 الحالة 200 |
النتيجة
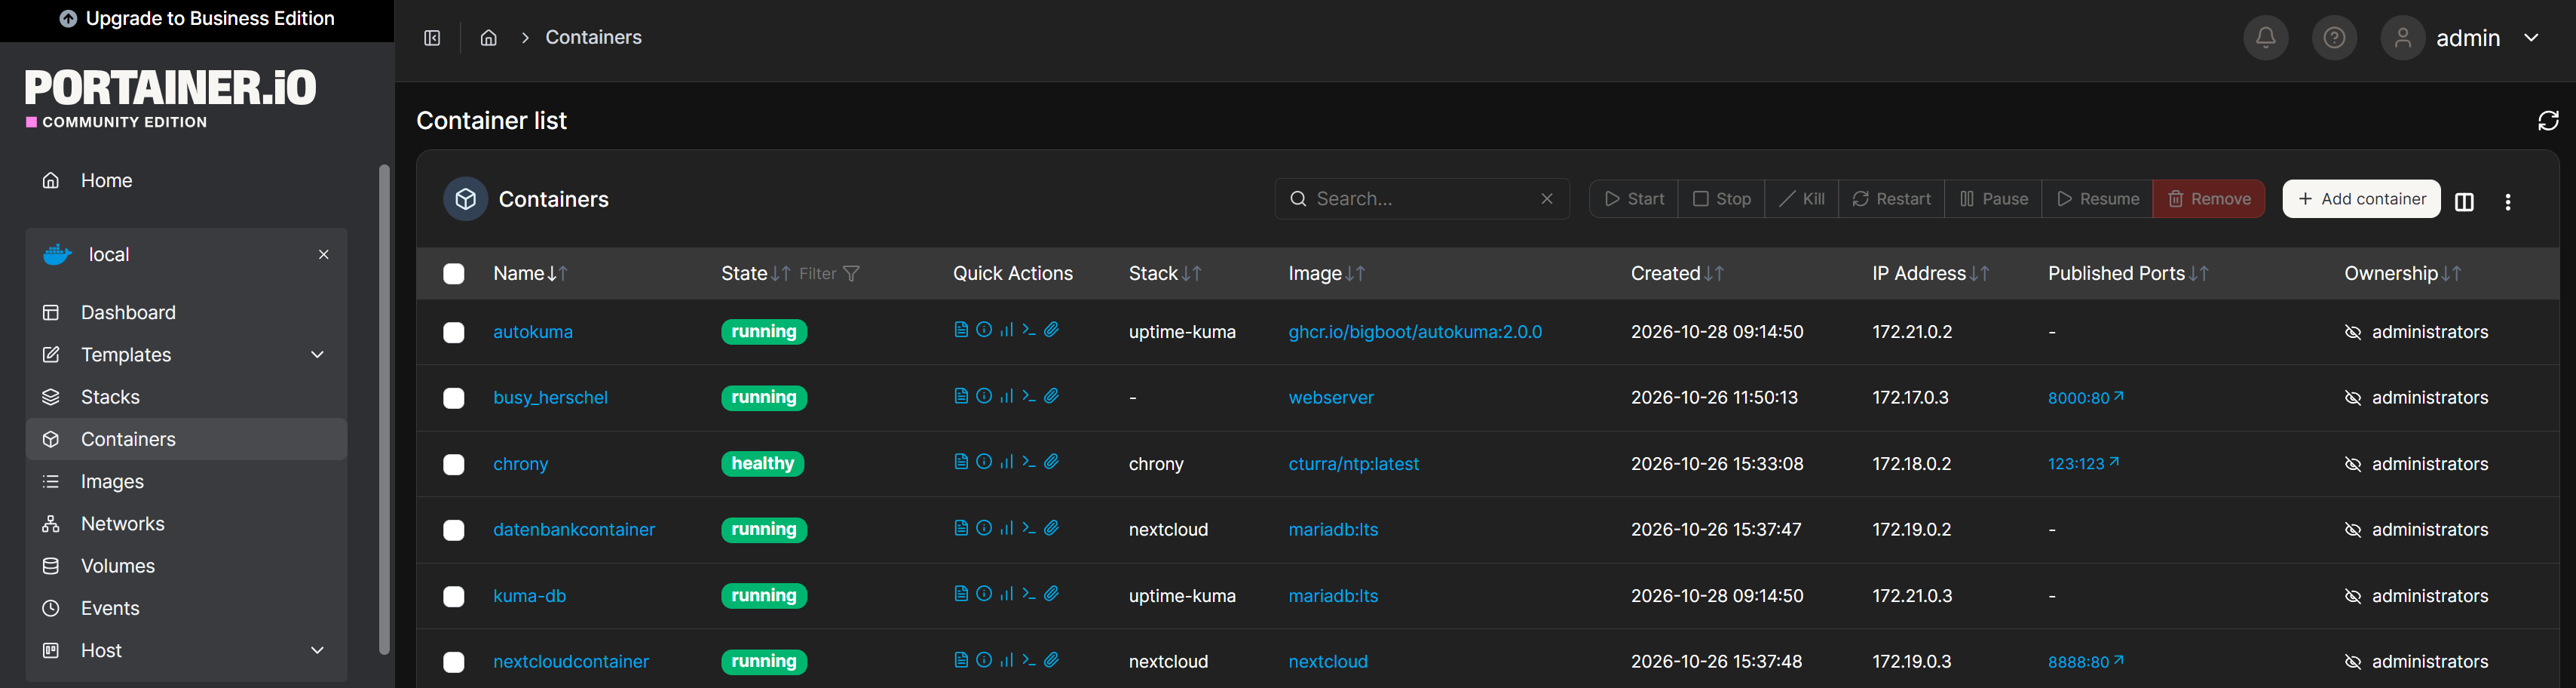
ظهر Portainer في قائمة الحاويات بحالة Up في عدة جلسات. أعاد اختبار HTTPS الحالة 200؛ وكان عنصر مراقبة Portainer النهائي متصلًا.
مسار التحقق والأدلة التشغيلية
docker ps --filter name=portainer
curl -k -I https://127.0.0.1:9443
استكشاف الأخطاء عمليًا
بيانات وصول Portainer وحسابات قاعدة البيانات مستقلة بعضها عن بعض. لم تُستبدل كلمة مرور Portainer المنسية بالتخمين؛ ولم توثق هنا إعادة تعيين كلمة المرور بوصفها منفذة.
الأمن والتقييم التقني
Portainer واجهة إدارة عالية الصلاحيات. يجب تقييد الوصول واستخدام كلمات مرور قوية وعدم اعتبار الوصول إلى Docker Socket أمرًا غير حساس.
المهارات المكتسبة
جرد الحاويات والوصول الإداري وتقييم متطلبات حمايته.
حالة المشروع
مكتمل وفق تأكيد مسؤول المشروع.
16_Portainer.mdx