58 سطر2.23 KB
خدمة الوقت باستخدام Chrony داخل حاوية
MILOUD NECILI
Fraîche Flow · تقنية المعلومات وتكامل الأنظمة
هدف المشروع
توفير خدمة وقت داخل حاوية، والتمييز بين حالة التشغيل والمنفذ وما تثبته المراقبة فعليًا.
تنفيذي العملي
- تشغيل الحاوية
chronyباستخدام الصورةcturra/ntp. - نشر منفذ UDP رقم 123 على المضيف.
- فحص الحالة الصحية في Docker.
- إضافة Chrony إلى لوحة Kuma المركزية.
الإطار التقني
| الحاوية | chrony |
|---|---|
| الصورة | cturra/ntp:latest |
| المنفذ | 123/UDP |
| فحص Kuma | Ping لاسم الحاوية؛ ليس اختبارًا لبروتوكول NTP |
النتيجة
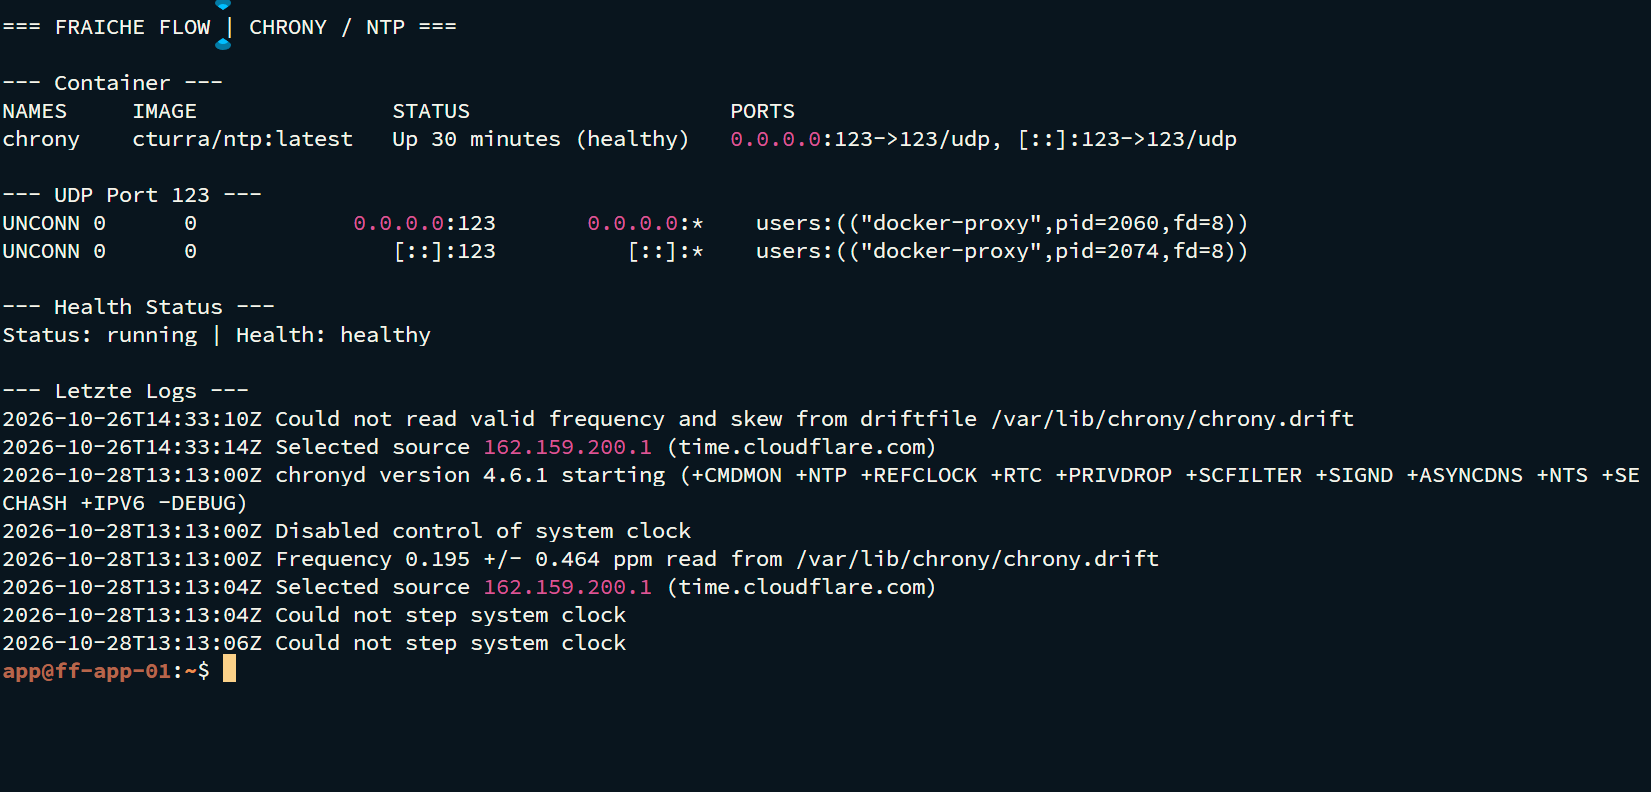
أظهر Docker الحاوية chrony بحالة Up (healthy) مع نشر UDP/123. وفي لقطة الشاشة النهائية يظهر Chrony Container متصلًا.
مسار التحقق والأدلة التشغيلية
docker ps --filter name=chrony
docker logs --tail 30 chrony
sudo ss -lunp | grep ":123"
استكشاف الأخطاء عمليًا
يثبت عنصر مراقبة Ping إمكانية الوصول إلى مضيف الحاوية فقط؛ ولا يثبت انحرافًا زمنيًا صحيحًا أو نجاح مزامنة NTP لأحد العملاء.
الأمن والتقييم التقني
فحص مصادر الوقت والعملاء المسموح لهم وإمكانية الوصول عبر UDP بصورة مستقلة قبل التشغيل الإنتاجي. تجنب إتاحة NTP للعامة دون قصد.
المهارات المكتسبة
خدمات UDP والفحوص الصحية للحاويات والتمييز بين إمكانية الوصول ووظيفة الخدمة.
حالة المشروع
مكتمل وفق تأكيد مسؤول المشروع.
17_Chrony_NTP.mdx