Service de temps Chrony en conteneur
MILOUD NECILI
Fraîche Flow · Intégration de systèmes informatiques
Objectif du projet
Fournir un service de temps en conteneur et distinguer état d’exécution, port et portée de la supervision.
Ma réalisation
- Exploité le conteneur
chronyavec l’imagecturra/ntp. - Publié le port UDP 123 sur l’hôte.
- Contrôlé l’état de santé Docker.
- Ajouté Chrony à la vue centrale Kuma.
Cadre technique
| Conteneur | chrony |
|---|---|
| Image | cturra/ntp:latest |
| Port | 123/UDP |
| Vérification Kuma | Ping du nom du conteneur ; pas de test du protocole NTP |
Résultat
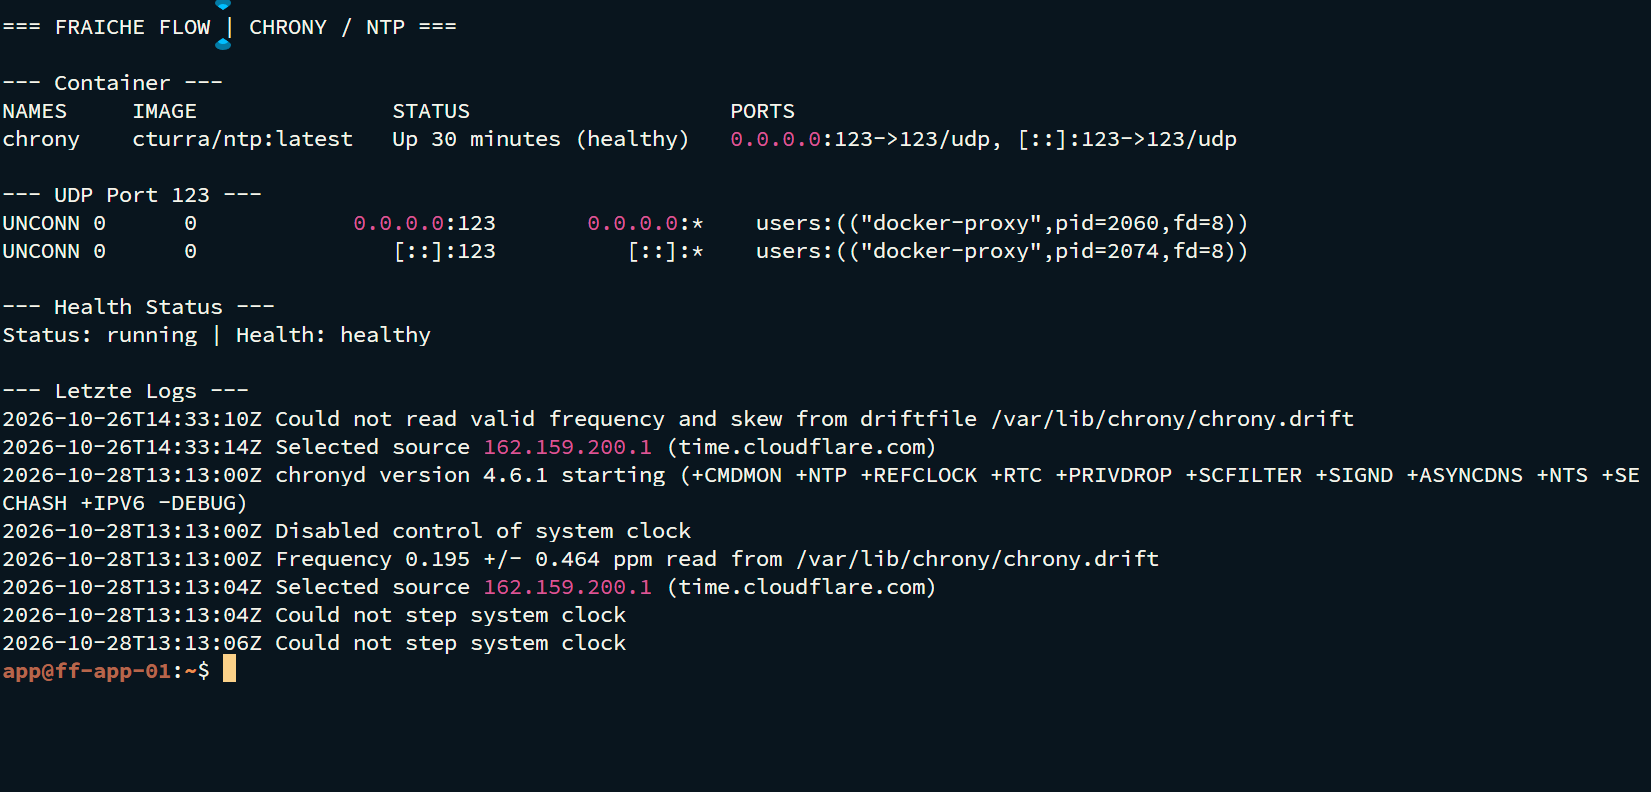
Docker affichait chrony comme Up (healthy) avec UDP/123 publié. Chrony Container est en ligne sur la capture finale.
Vérification et preuves de fonctionnement
docker ps --filter name=chrony
docker logs --tail 30 chrony
sudo ss -lunp | grep ":123"
Dépannage en pratique
Un moniteur ping prouve seulement la joignabilité de l’hôte du conteneur. Il ne prouve ni un décalage horaire correct ni la synchronisation NTP réussie d’un client.
Sécurité et mise en contexte technique
Vérifier séparément les sources de temps, les clients autorisés et la joignabilité UDP pour la production. Éviter une exposition NTP publique involontaire.
Compétences acquises
Services UDP, contrôles de santé des conteneurs et distinction entre joignabilité et fonctionnement du service.
État du projet
Terminé selon la confirmation du responsable du projet.