Analyse de sécurité et planification des mesures
Situation initiale
L’analyse de sécurité repose sur l’état sauvegardé M02-Legacy-Baseline.
L’objectif du jour 3 était de recenser de manière structurée les états pertinents pour la sécurité, d’évaluer les besoins de protection et les risques qui en découlent, puis de planifier des mesures de sécurité adaptées.
La configuration de référence existante documentée n’a été ni durcie ni modifiée sur le plan de la sécurité.
Constats techniques
| ID | Constat | Objet concerné | État observé |
|---|---|---|---|
| F01 | Appartenances étendues aux administrateurs du domaine | Active Directory | Outre l’administrateur intégré, admin, martin.vogel, julia.becker et svc-backup sont membres de Domänen-Admins. |
| F02 | Compte de service privilégié | svc-backup |
Le compte de service activé est membre de Domänen-Admins et utilise un mot de passe sans expiration. |
| F03 | Mots de passe des comptes de service sans expiration | svc-backup, svc-fsreport |
PasswordNeverExpires est activé pour les deux comptes de service. |
| F04 | Imbrication de groupes inadaptée | Groupes AD | Les groupes de rôles et d’autorisations présentent certaines appartenances sans lien fonctionnel ou réciproques. |
| F05 | Appartenance obsolète à un groupe | markus.weber |
Le compte utilisateur désactivé est toujours membre d’un groupe de rôles métier. |
| F06 | Délégation GPO directe | sophie.lang |
Le compte utilisateur possède GpoEditDeleteModifySecurity sur GPO-BENUTZER-BASIS. |
| F07 | Autorisations NTFS directes | FS01 |
p.mueller possède Modify sur Vertrieb. felix.wagner possède ReadAndExecute sur Technik. |
| F08 | Mots de passe initiaux communs | Comptes utilisateurs et de service | Plusieurs comptes ont été créés avec des mots de passe initiaux communs. Le changement de mot de passe à la première connexion n’a pas été imposé. |
Preuves techniques
Comptes privilégiés
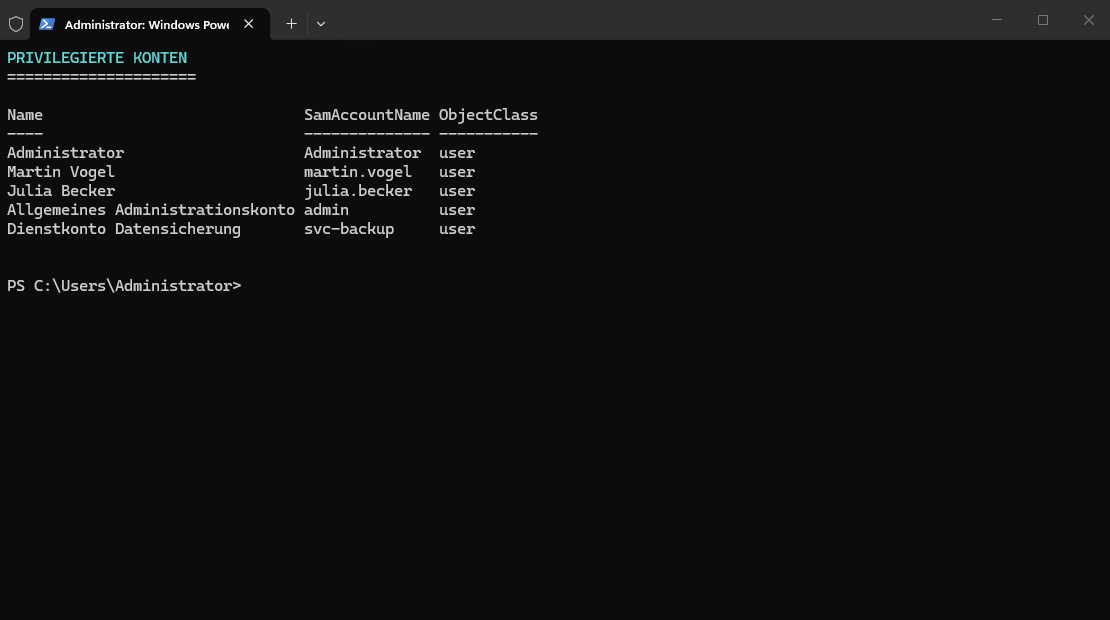
Le groupe Domänen-Admins contient plusieurs comptes personnels ainsi que le compte de service svc-backup.
Délégation GPO
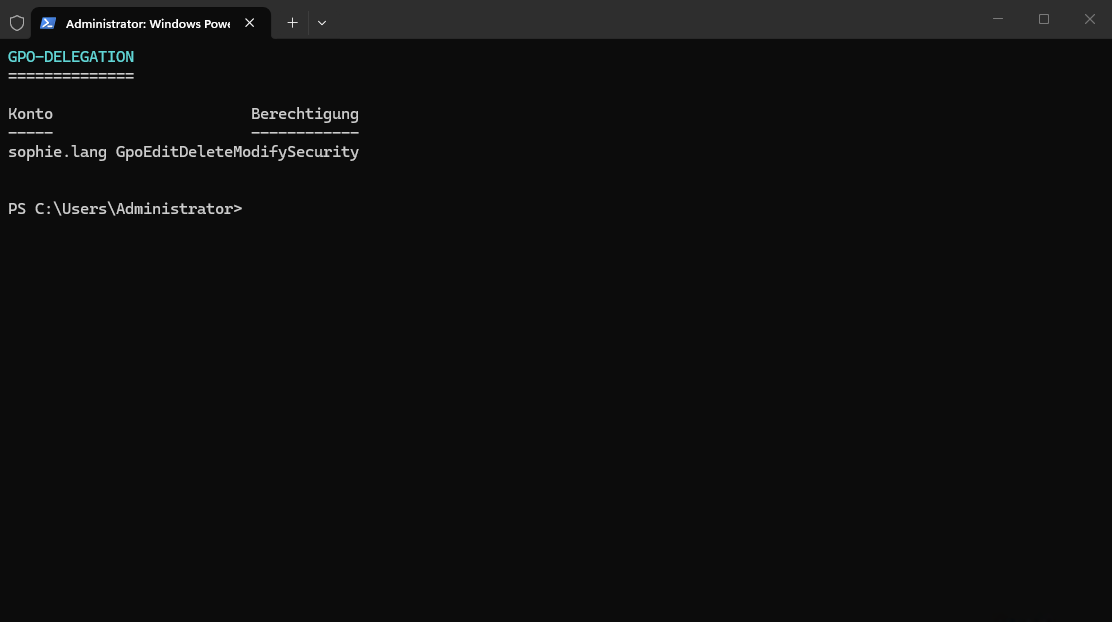
Le compte utilisateur sophie.lang possède des autorisations administratives directes sur GPO-BENUTZER-BASIS.
Autorisations NTFS directes
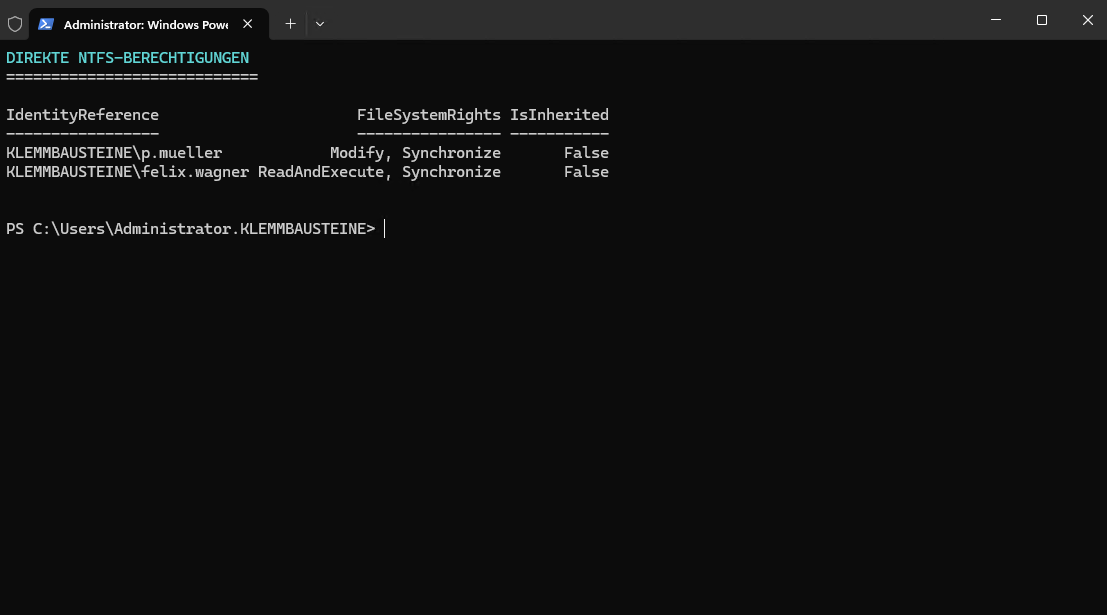
Les autorisations de p.mueller et de felix.wagner ont été définies directement sur les dossiers des services.
IsInherited = False confirme que les autorisations ne sont pas héritées d’un dossier parent.
Objets à protéger
| ID | Objet à protéger | Objectif et fonction | Constats associés |
|---|---|---|---|
| S01 | Active Directory sur DC01 |
Gestion centralisée des utilisateurs, groupes, ordinateurs et stratégies | F01, F02, F04, F05, F08 |
| S02 | Service DNS sur DC01 |
Résolution interne des noms et recherche des services du domaine | Dépendance envers S01 et S05 |
| S03 | Identités et autorisations | Contrôle des connexions, rôles, droits administratifs et comptes de service | F01 à F08 |
| S04 | Données métier et partages SMB sur FS01 |
Mise à disposition centralisée des données des services de l’entreprise | F04, F05, F07 |
| S05 | RTR01 et communication réseau |
Routage entre les réseaux clients, serveurs, d’extension et de transit | Dépendance de tous les services centraux |
Dépendances techniques
CL01
└── DNS sur DC01
    └── Active Directory

CL01
└── RTR01
    └── FS01

FS01
└── Active Directory
    └── Groupes de rôles et ACL

Traitement des GPO
└── DC01 et SYSVOL
    ├── CL01
    └── FS01

Comptes de service
└── Active Directory
    └── Services et tâches planifiées