79 سطر4.83 KB
تحليل الأمان وتخطيط التدابير
الوضع الأولي
يستند تحليل الأمان إلى الحالة المحفوظة M02-Legacy-Baseline.
كان هدف اليوم الثالث حصر الحالات ذات الصلة بالأمان بصورة منظمة، وتقييم احتياجات الحماية والمخاطر الناتجة عنها، وتخطيط تدابير أمنية مناسبة.
لم يتم تقوية خط الأساس القديم الموثق أو تعديله من الناحية الأمنية.
النتائج التقنية
| المعرّف | النتيجة | العنصر المتأثر | الحالة المرصودة |
|---|---|---|---|
| F01 | عضويات موسعة في مجموعة مسؤولي المجال | Active Directory | إضافة إلى المسؤول المدمج، تضم مجموعة Domänen-Admins الحسابات admin وmartin.vogel وjulia.becker وsvc-backup. |
| F02 | حساب خدمة ذو امتيازات | svc-backup |
حساب الخدمة المفعّل عضو في Domänen-Admins ويستخدم كلمة مرور لا تنتهي صلاحيتها. |
| F03 | كلمات مرور حسابات الخدمة لا تنتهي صلاحيتها | svc-backup، svc-fsreport |
الخاصية PasswordNeverExpires مفعّلة لحسابَي الخدمة. |
| F04 | تداخل غير مناسب للمجموعات | مجموعات AD | تتضمن مجموعات الأدوار والصلاحيات بعض العضويات غير المرتبطة بوظيفتها أو العضويات المتبادلة. |
| F05 | عضوية قديمة في مجموعة | markus.weber |
لا يزال حساب المستخدم المعطّل عضوًا في مجموعة أدوار وظيفية. |
| F06 | تفويض GPO مباشر | sophie.lang |
يمتلك حساب المستخدم الصلاحية GpoEditDeleteModifySecurity على GPO-BENUTZER-BASIS. |
| F07 | صلاحيات NTFS مباشرة | FS01 |
يمتلك p.mueller الصلاحية Modify على Vertrieb. ويمتلك felix.wagner الصلاحية ReadAndExecute على Technik. |
| F08 | كلمات مرور أولية مشتركة | حسابات المستخدمين والخدمات | أُنشئت عدة حسابات بكلمات مرور أولية مشتركة. ولم يُفرض تغيير كلمة المرور عند تسجيل الدخول الأول. |
الأدلة التقنية
الحسابات ذات الامتيازات
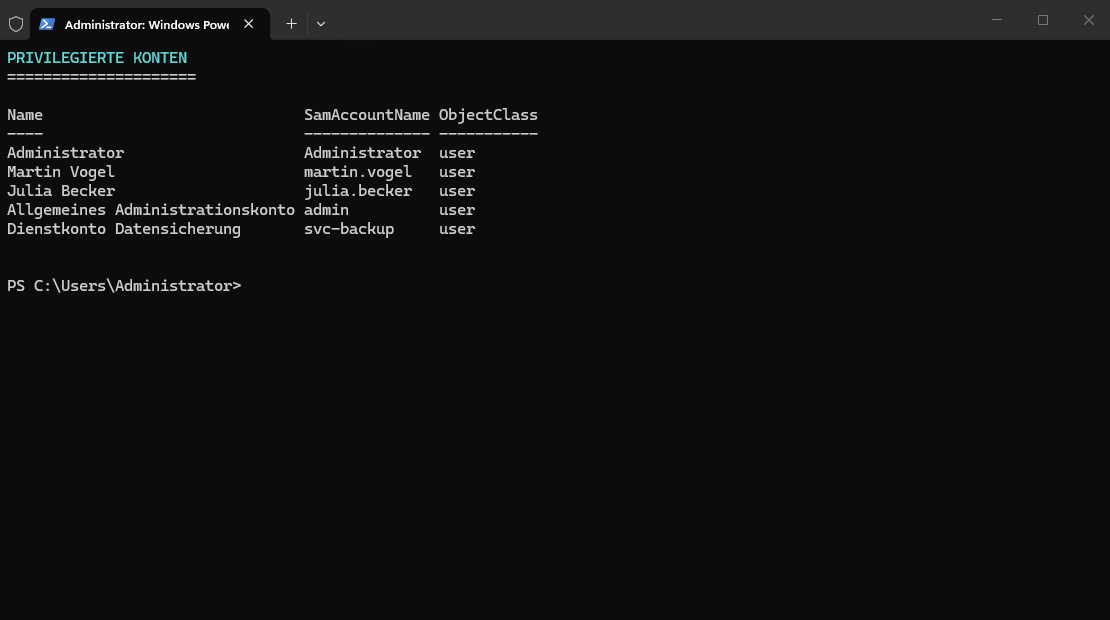
تضم مجموعة Domänen-Admins عدة حسابات شخصية إلى جانب حساب الخدمة svc-backup.
تفويض GPO
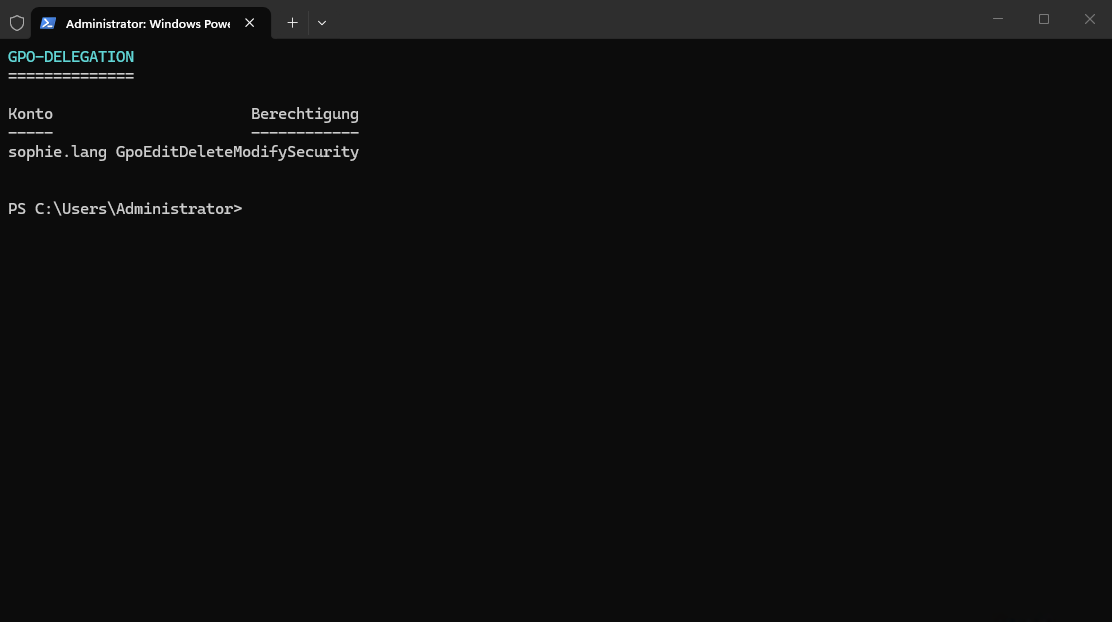
يمتلك حساب المستخدم sophie.lang صلاحيات إدارية مباشرة على GPO-BENUTZER-BASIS.
صلاحيات NTFS المباشرة
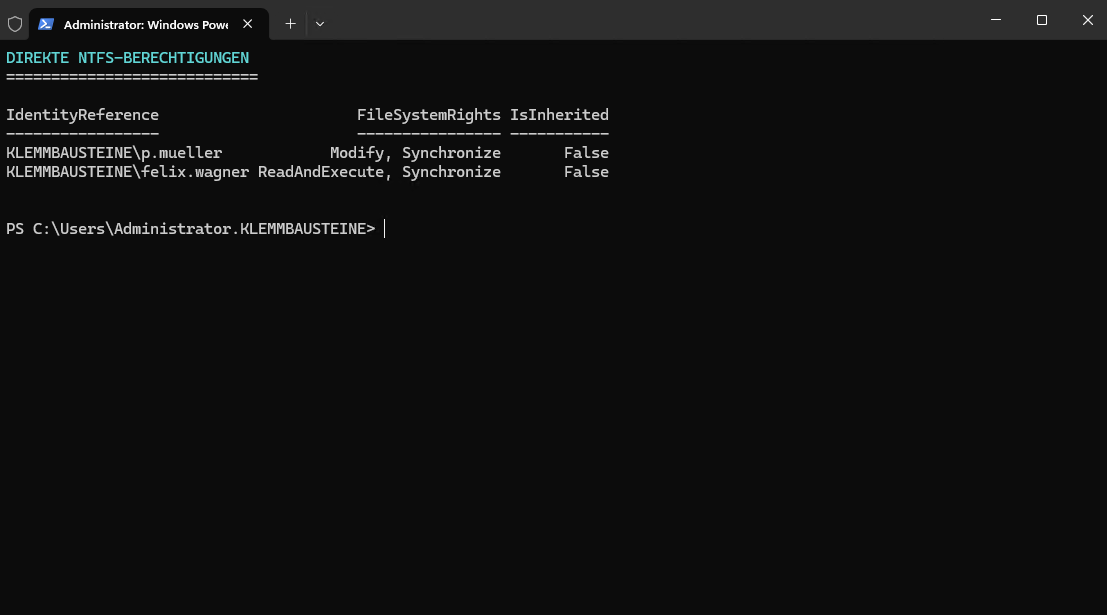
تم تعيين صلاحيات p.mueller وfelix.wagner مباشرة على مجلدات الأقسام.
تؤكد القيمة IsInherited = False أن الصلاحيات لم تُورث من مجلد أب.
العناصر المطلوب حمايتها
| المعرّف | العنصر المطلوب حمايته | الغرض والوظيفة | النتائج المرتبطة |
|---|---|---|---|
| S01 | Active Directory على DC01 |
الإدارة المركزية للمستخدمين والمجموعات وأجهزة الكمبيوتر والسياسات | F01، F02، F04، F05، F08 |
| S02 | خدمة DNS على DC01 |
تحليل الأسماء الداخلي واكتشاف خدمات المجال | اعتماد على S01 وS05 |
| S03 | الهويات والصلاحيات | التحكم في تسجيل الدخول والأدوار والحقوق الإدارية وحسابات الخدمة | من F01 إلى F08 |
| S04 | بيانات الأقسام ومشاركات SMB على FS01 |
الإتاحة المركزية لبيانات أقسام الشركة | F04، F05، F07 |
| S05 | RTR01 والاتصال الشبكي |
التوجيه بين شبكات العملاء والخوادم والتوسعة والعبور | تعتمد عليه جميع الخدمات المركزية |
الاعتماديات التقنية
CL01
└── DNS على DC01
    └── Active Directory

CL01
└── RTR01
    └── FS01

FS01
└── Active Directory
    └── مجموعات الأدوار وACL

معالجة GPO
└── DC01 وSYSVOL
    ├── CL01
    └── FS01

حسابات الخدمة
└── Active Directory
    └── الخدمات والمهام المجدولة
07_sicherheitsanalyse-und-massnahmenplanung.md