خط الأساس التقني للبيئة القديمة
الهدف
تجهيز الحالة الأولية المخططة لـ Active Directory ونهج المجموعة وخادم الملفات والعميل والموجّه والتحقق منها تقنيًا.
Active Directory ونهج المجموعة
| البند | النتيجة |
|---|---|
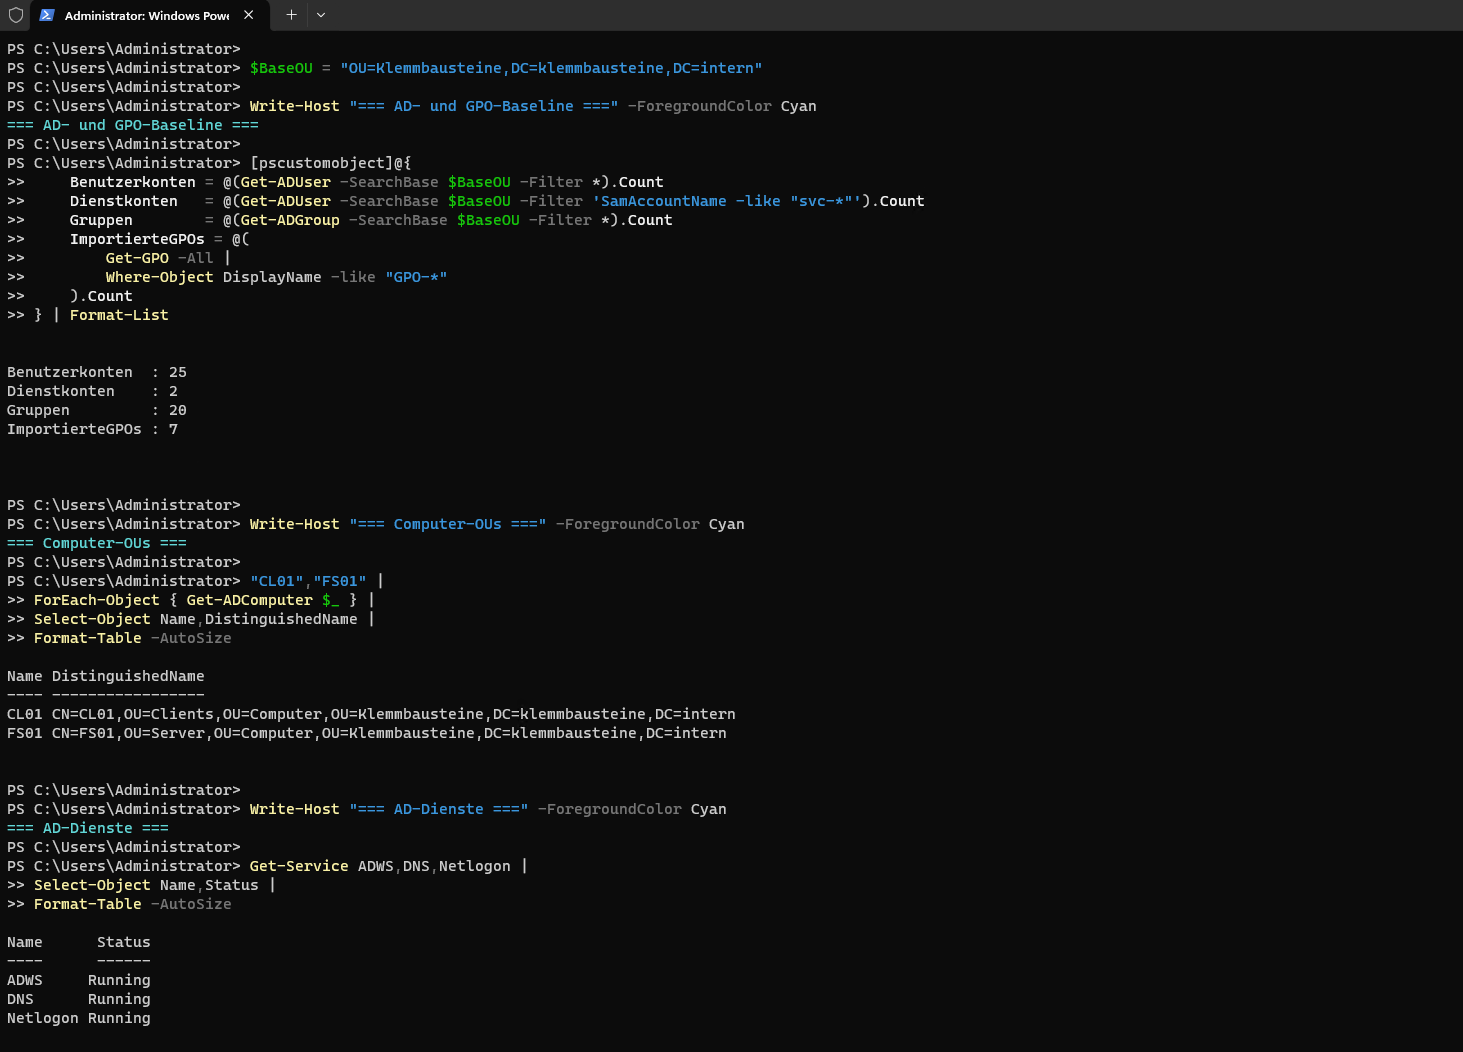
| إجمالي حسابات المستخدمين | 25 |
| منها حسابات خدمة | 2 |
| المجموعات | 20 |
| كائنات نهج المجموعة GPO المستوردة | 7 |
| ارتباطات GPO | 8 |
| تفويضات GPO | 1 |
CL01 نُقل إلى OU=Clients,OU=Computer. FS01 نُقل إلى OU=Server,OU=Computer. عولجت سياسات العملاء والخوادم بنجاح.
الخدمات ADWS, DNS وNetlogon عملت دون أخطاء. حسابات الاختبار tst-technik, tst-leitung وtst-ohnezugriff وكذلك الحسابات admin, svc-fsreport وsvc-backup كانت موجودة ومفعّلة.
خط الأساس لخادم الملفات
| البند | النتيجة |
|---|---|
| وحدة تخزين البيانات | D: / NTFS / DATEN |
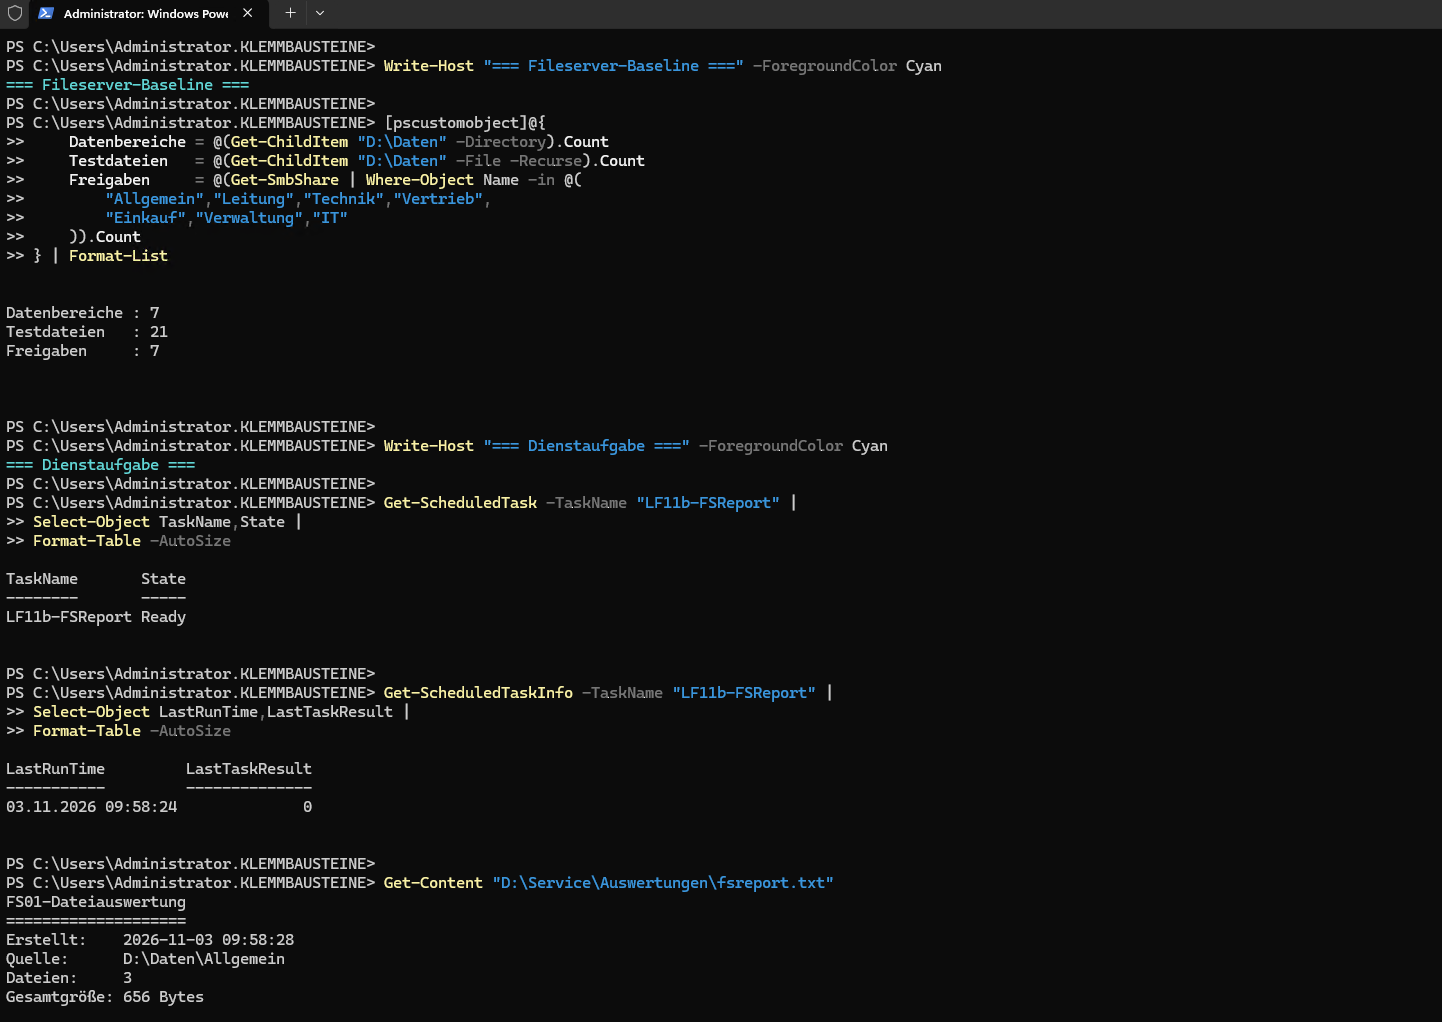
| أقسام البيانات | 7 |
| ملفات الاختبار | 21 |
| مشاركات SMB | 7 |
| أذونات المستخدمين المباشرة | 2 |
نُفّذت أذونات NTFS باستخدام المجموعات ACL-FS-*-R وACL-FS-*-RW. محاولة الوصول المسموح بها باستخدام tst-technik نجحت. محاولة الوصول غير المسموح بها باستخدام tst-ohnezugriff رُفضت.
مهمة الخدمة التقنية
المهمة LF11b-FSReport تُشغّل باستخدام KLEMMBAUSTEINE\svc-fsreport.
| الإعداد | القيمة |
|---|---|
| المصدر | D:\Daten\Allgemein |
| السكربت | D:\Service\Scripts\fsreport.ps1 |
| المخرجات | D:\Service\Auswertungen\fsreport.txt |
| حق التشغيل | تسجيل الدخول كمهمة دفعية |
| النتيجة الأخيرة | 0 |
احتوى التقرير على ثلاثة ملفات من القسم Allgemein وأُنشئ بنجاح.
حالة العميل والموجّه
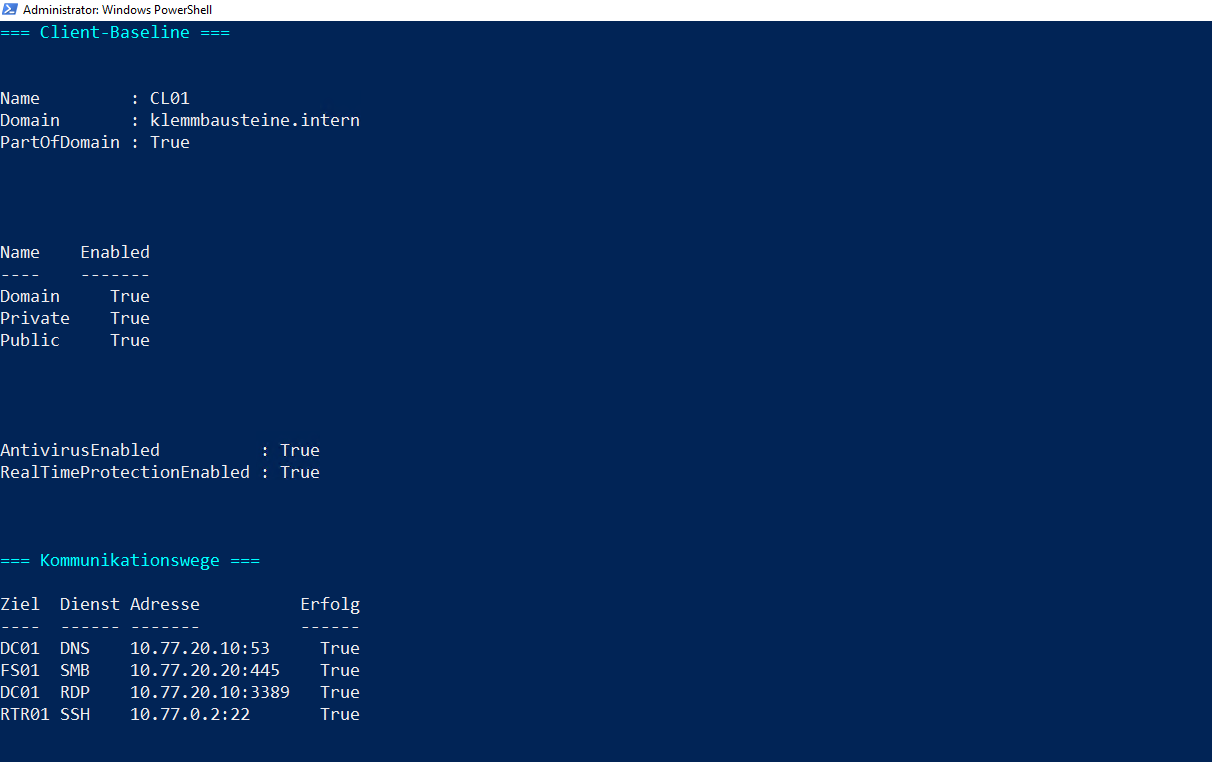
CL01 عضو في المجال klemmbausteine.intern. كان جدار حماية Windows وMicrosoft Defender والحماية في الوقت الحقيقي مفعّلة.
RTR01 وفّر الشبكات التالية:
| الواجهة | الشبكة |
|---|---|
eth0 |
10.77.0.2/29 |
eth1.10 |
10.77.10.1/23 |
eth1.20 |
10.77.20.1/24 |
eth1.30 |
10.77.30.1/24 |
تمرير IPv4 وnftables وNAT وSSH كانت نشطة.
فحوصات الاتصال
| الاتصال | الخدمة | النتيجة |
|---|---|---|
CL01 → DC01 |
DNS, TCP 53 | ناجح |
CL01 → FS01 |
SMB, TCP 445 | ناجح |
CL01 → DC01 |
RDP, TCP 3389 | ناجح |
CL01 → RTR01 |
SSH, TCP 22 | ناجح |
إضافةً إلى ذلك، رُفضت بنجاح أسماء DNS غير الموجودة ومسار SMB غير صالح وخدمة اختبار غير قابلة للوصول ومحاولة تسجيل دخول غير صالحة إلى المجال ومحاولة وصول غير مسموح بها إلى خادم الملفات.
أدلة التحقق
خط الأساس لـ AD وGPO
خادم الملفات ومهمة الخدمة
العميل والموجّه والاتصال
المعلم
للأنظمة التالية، أُنشئت نقطة التحقق M02-Legacy-Baseline:
RTR01DC01FS01CL01
بذلك حُفظ خط الأساس التقني للبيئة القديمة بصورة قابلة لإعادة الإنتاج. صُحّحت الأخطاء التقنية غير المتوقعة ثم أُعيد التحقق.