Configuration technique de référence de l’environnement existant
Objectif
Mettre en place et vérifier techniquement l’état initial prévu pour Active Directory, les stratégies de groupe, le serveur de fichiers, le client et le routeur.
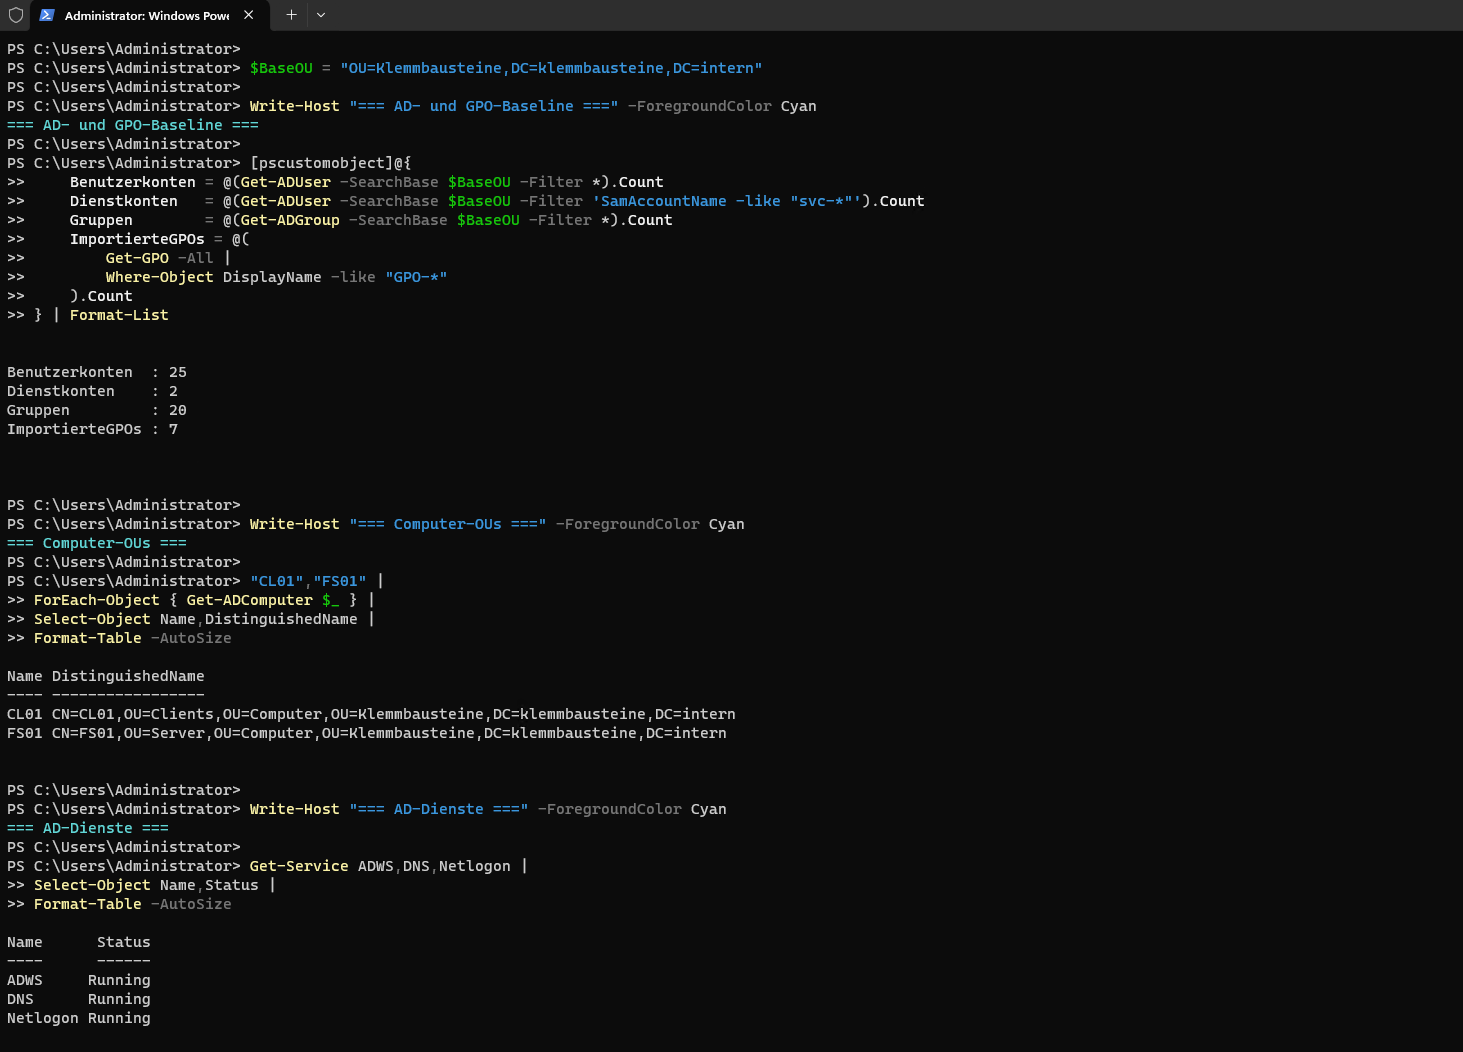
Active Directory et stratégies de groupe
| Élément | Résultat |
|---|---|
| Nombre total de comptes utilisateurs | 25 |
| dont comptes de service | 2 |
| Groupes | 20 |
| GPO importées | 7 |
| Liaisons de GPO | 8 |
| Délégations de GPO | 1 |
CL01 a été déplacé vers OU=Clients,OU=Computer. FS01 a été déplacé vers OU=Server,OU=Computer. Les stratégies des clients et des serveurs ont été traitées avec succès.
Les services ADWS, DNS et Netlogon fonctionnaient sans erreur. Les comptes de test tst-technik, tst-leitung et tst-ohnezugriff, ainsi que les comptes admin, svc-fsreport et svc-backup, étaient présents et activés.
Configuration de référence du serveur de fichiers
| Élément | Résultat |
|---|---|
| Volume de données | D: / NTFS / DATEN |
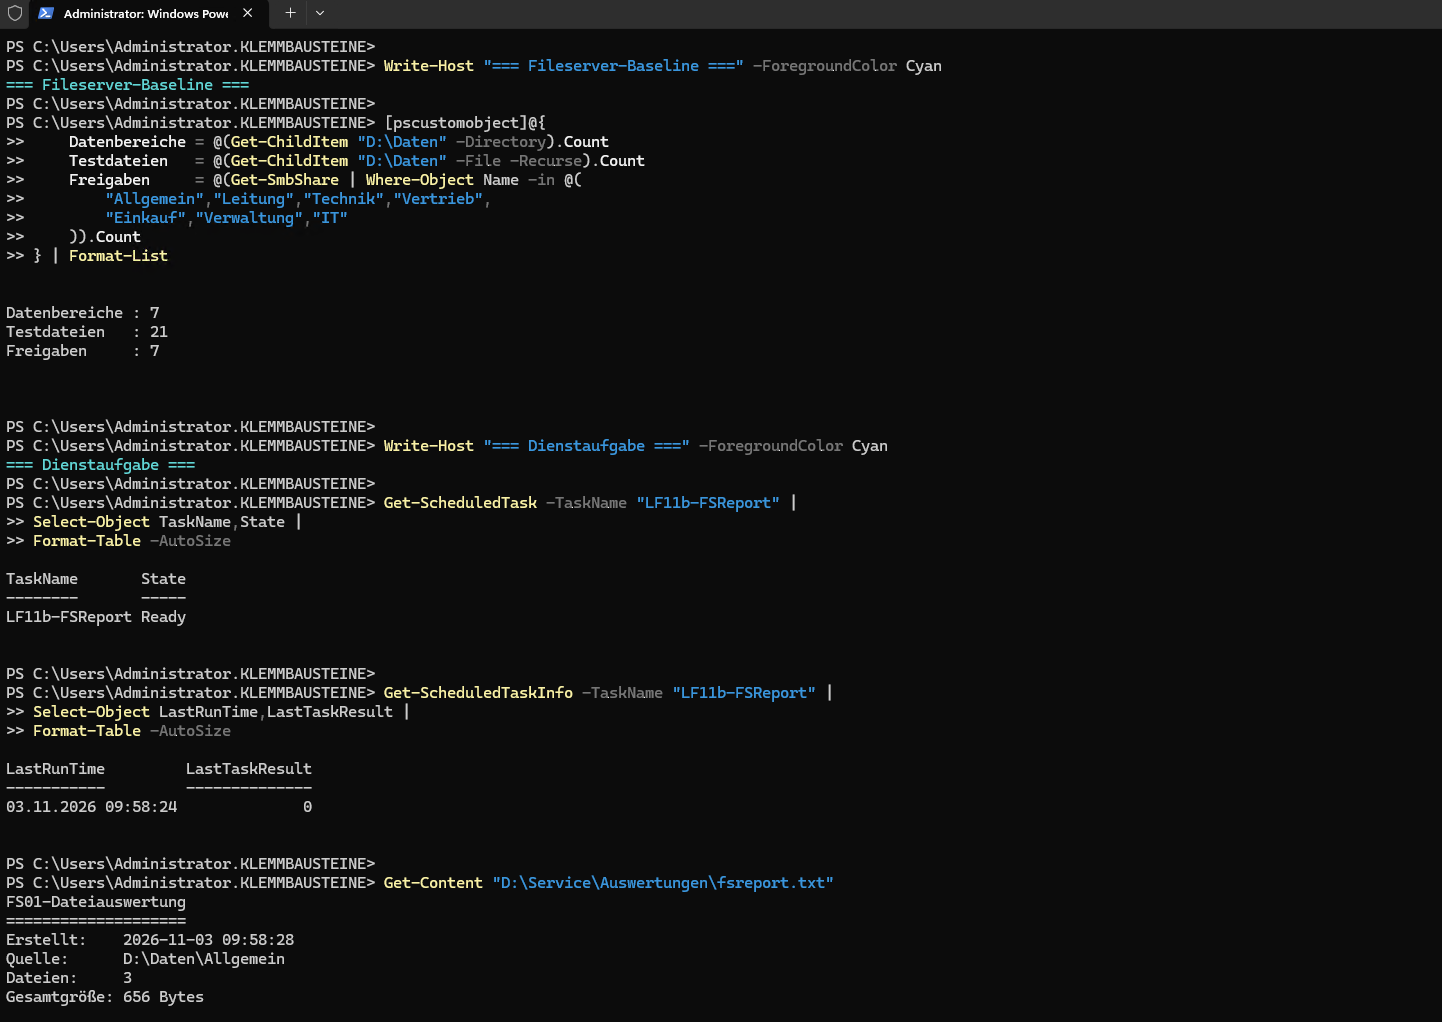
| Espaces de données | 7 |
| Fichiers de test | 21 |
| Partages SMB | 7 |
| Autorisations directes des utilisateurs | 2 |
Les autorisations NTFS ont été mises en œuvre via les groupes ACL-FS-*-R et ACL-FS-*-RW. Une tentative d’accès autorisée avec tst-technik a réussi. Une tentative d’accès non autorisée avec tst-ohnezugriff a été refusée.
Tâche technique de service
La tâche LF11b-FSReport est exécutée avec KLEMMBAUSTEINE\svc-fsreport.
| Paramètre | Valeur |
|---|---|
| Source | D:\Daten\Allgemein |
| Script | D:\Service\Scripts\fsreport.ps1 |
| Sortie | D:\Service\Auswertungen\fsreport.txt |
| Droit d’exécution | Ouvrir une session en tant que tâche |
| Dernier résultat | 0 |
Le rapport contenait trois fichiers de l’espace Allgemein et a été généré avec succès.
État du client et du routeur
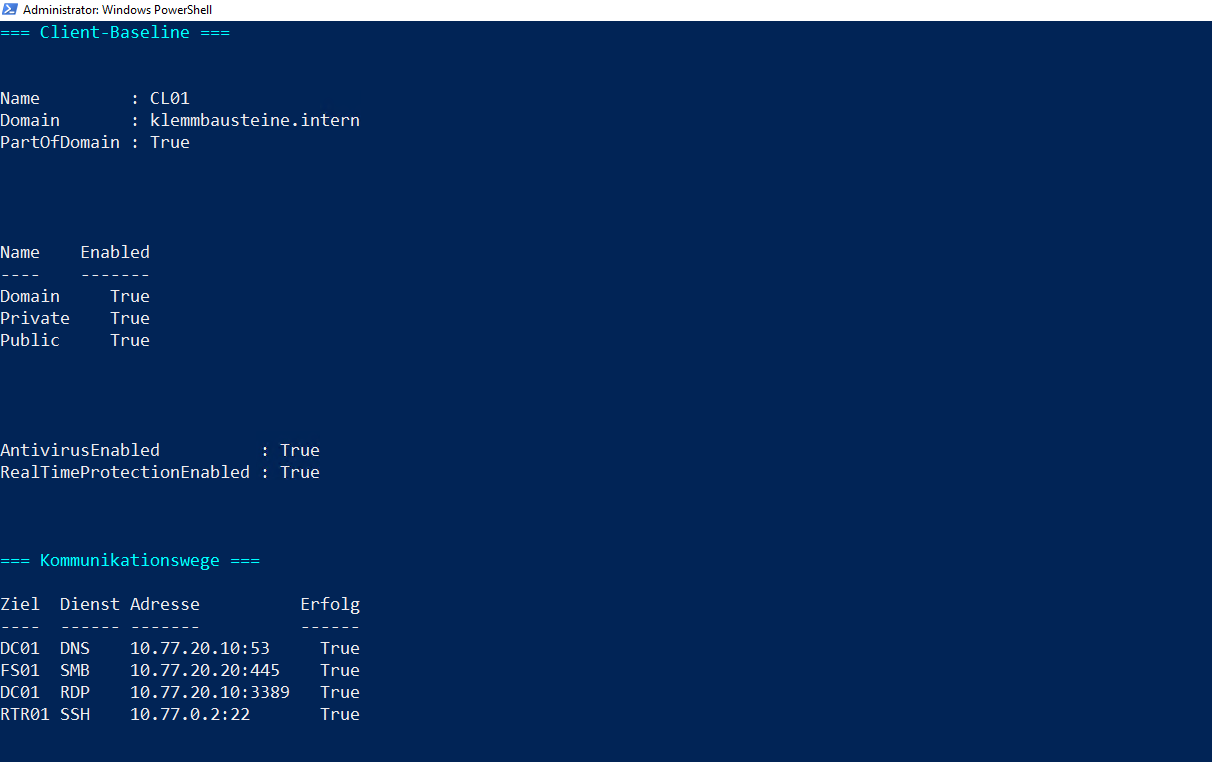
CL01 est membre du domaine klemmbausteine.intern. Le pare-feu Windows, Microsoft Defender et la protection en temps réel étaient activés.
RTR01 fournissait les réseaux suivants :
| Interface | Réseau |
|---|---|
eth0 |
10.77.0.2/29 |
eth1.10 |
10.77.10.1/23 |
eth1.20 |
10.77.20.1/24 |
eth1.30 |
10.77.30.1/24 |
Le transfert IPv4, nftables, NAT et SSH étaient actifs.
Vérifications de communication
| Connexion | Service | Résultat |
|---|---|---|
CL01 → DC01 |
DNS, TCP 53 | réussi |
CL01 → FS01 |
SMB, TCP 445 | réussi |
CL01 → DC01 |
RDP, TCP 3389 | réussi |
CL01 → RTR01 |
SSH, TCP 22 | réussi |
De plus, des noms DNS inexistants, un chemin SMB invalide, un service de test inaccessible, une connexion au domaine invalide et une tentative d’accès non autorisée au serveur de fichiers ont été correctement rejetés.
Éléments de preuve
Configuration de référence AD et GPO
Serveur de fichiers et tâche de service
Client, routeur et communication
Jalon
Pour les systèmes suivants, le point de contrôle M02-Legacy-Baseline a été créé :
RTR01DC01FS01CL01
La configuration technique de référence de l’environnement existant est ainsi sauvegardée de manière reproductible. Les erreurs techniques inattendues ont été corrigées, puis les vérifications ont été répétées.