52 lignes1,63 KB
Partages et autorisations
Dossiers et utilisateurs
Les dossiers Daten, Tools et Backup, ainsi que les utilisateurs locaux User1, User2 et User3, ont été créés sur Server3.
Partage de données
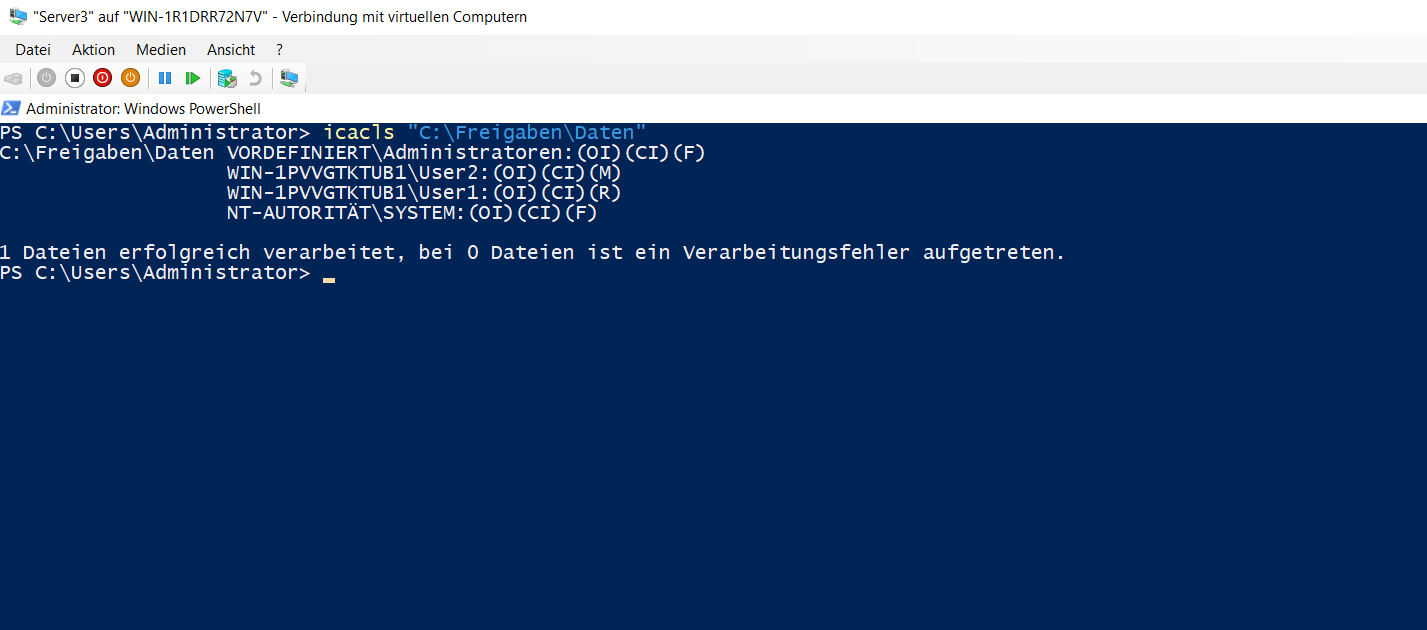
Le dossier C:\Freigaben\Daten a été partagé sous le nom Daten. Les autorisations NTFS ont été définies ainsi :
User1: lectureUser2: modificationAdministratoren: contrôle totalSYSTEM: contrôle total
icacls "C:\Freigaben\Daten"
Test d’accès
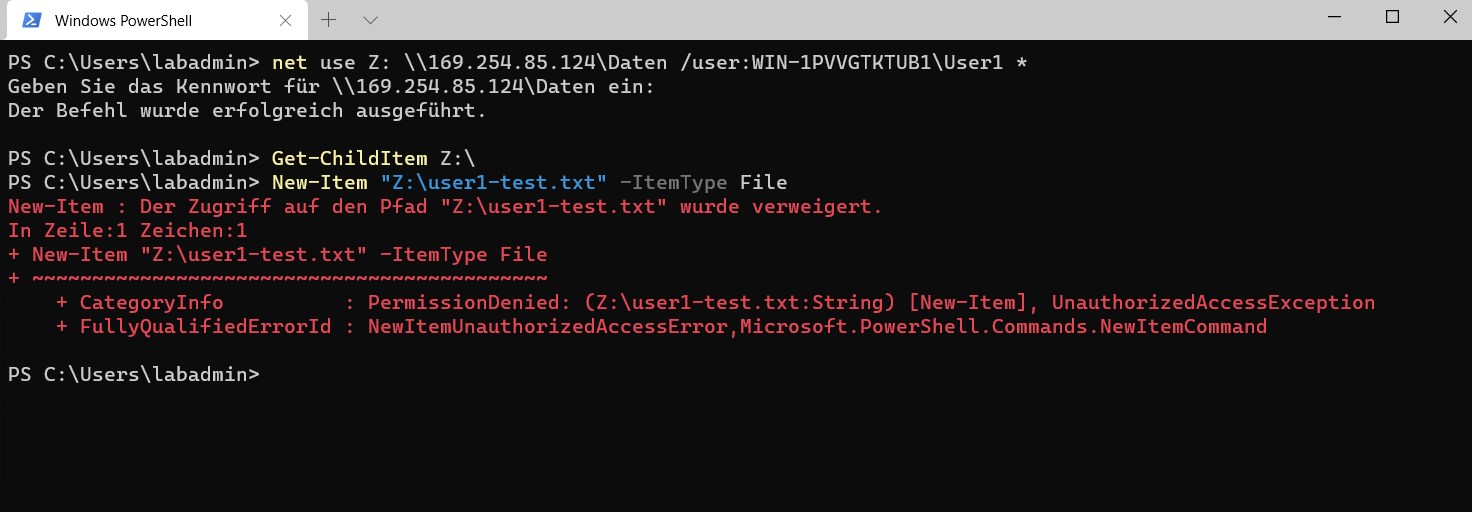
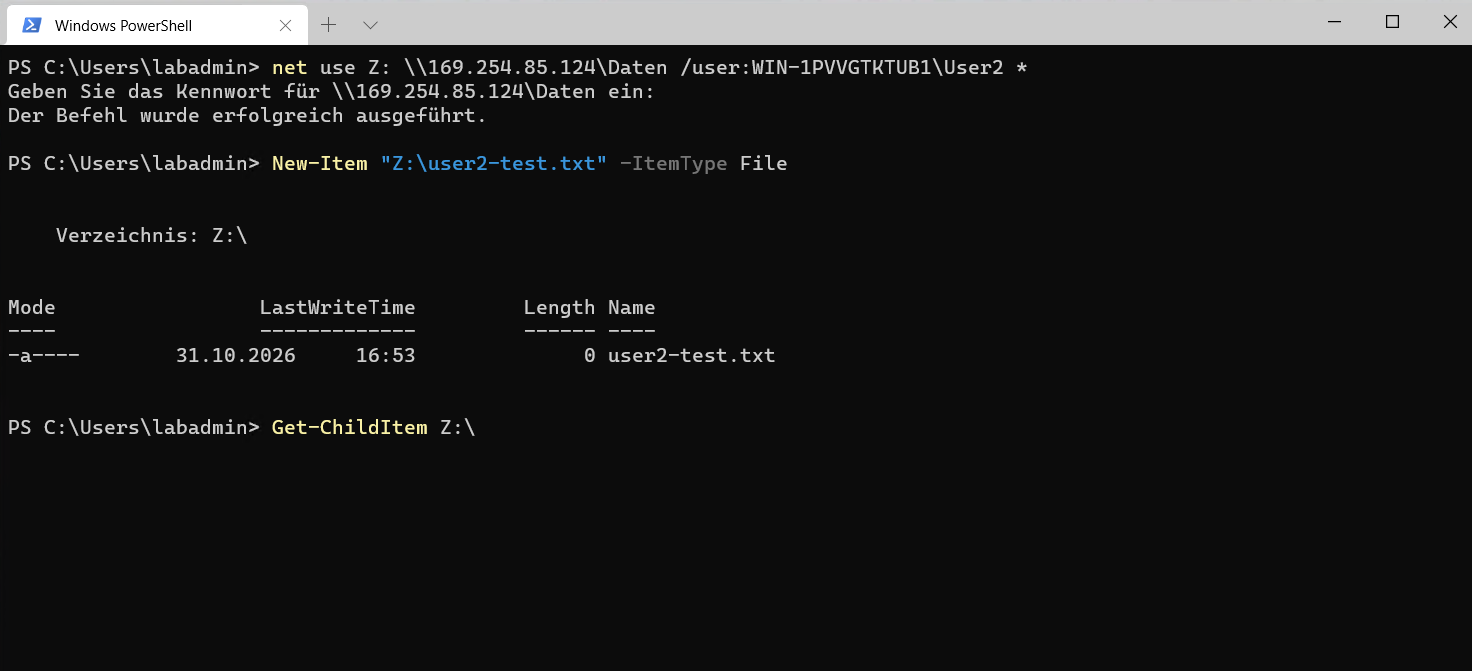
L’accès a été testé depuis W11 avec les deux comptes. User1 pouvait lire le contenu mais pas créer de fichier. User2 pouvait créer un nouveau fichier.
net use Z: \\169.254.85.124\Daten /user:WIN-1PVVGTKTUB1\User1 *
Get-ChildItem Z:\
New-Item "Z:\user1-test.txt" -ItemType File
net use Z: \\169.254.85.124\Daten /user:WIN-1PVVGTKTUB1\User2 *
New-Item "Z:\user2-test.txt" -ItemType File
Get-ChildItem Z:\
Partage masqué
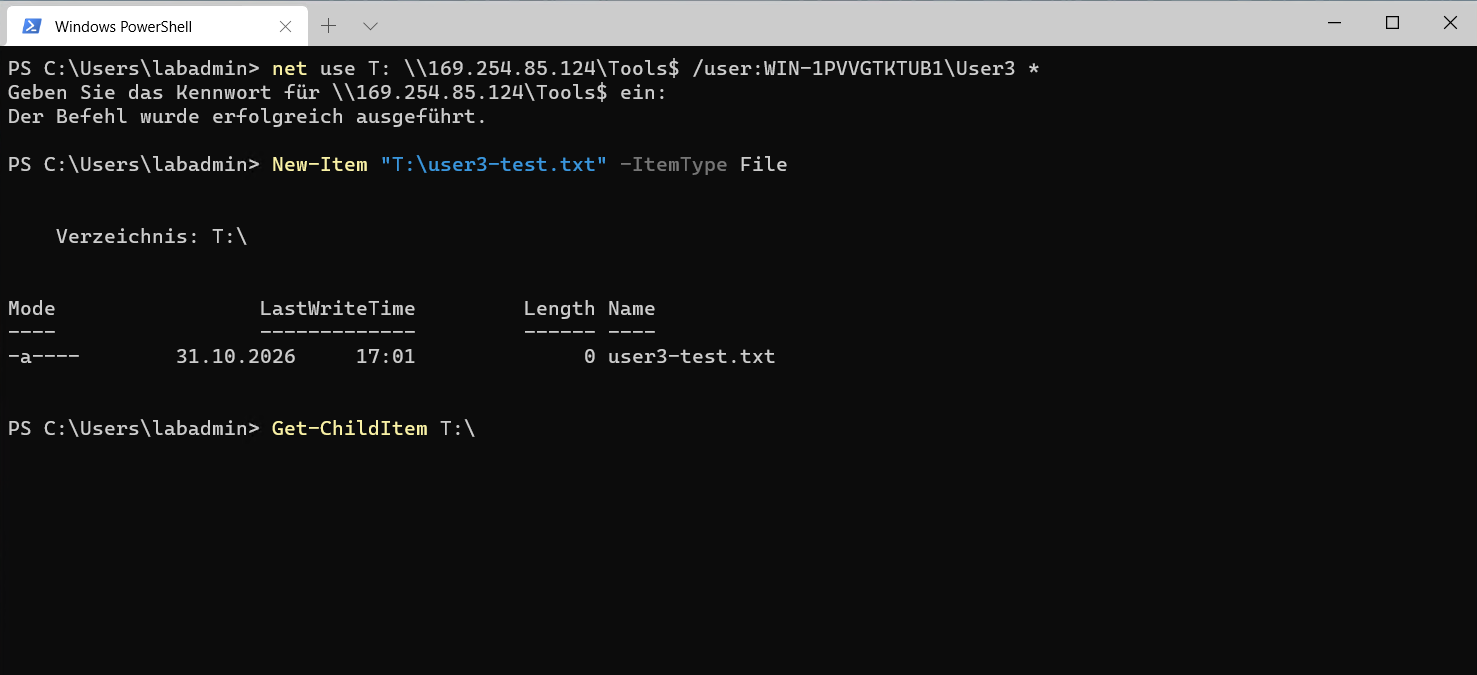
Le dossier C:\Freigaben\Tools a été configuré comme partage masqué Tools$. User3 a reçu les droits de modification et a pu créer un fichier de test.
net use T: \\169.254.85.124\Tools$ /user:WIN-1PVVGTKTUB1\User3 *
New-Item "T:\user3-test.txt" -ItemType File
Get-ChildItem T:\
06_freigaben-und-berechtigungen.md