44 lignes1,50 KB
Administration d’Active Directory
Unités d’organisation
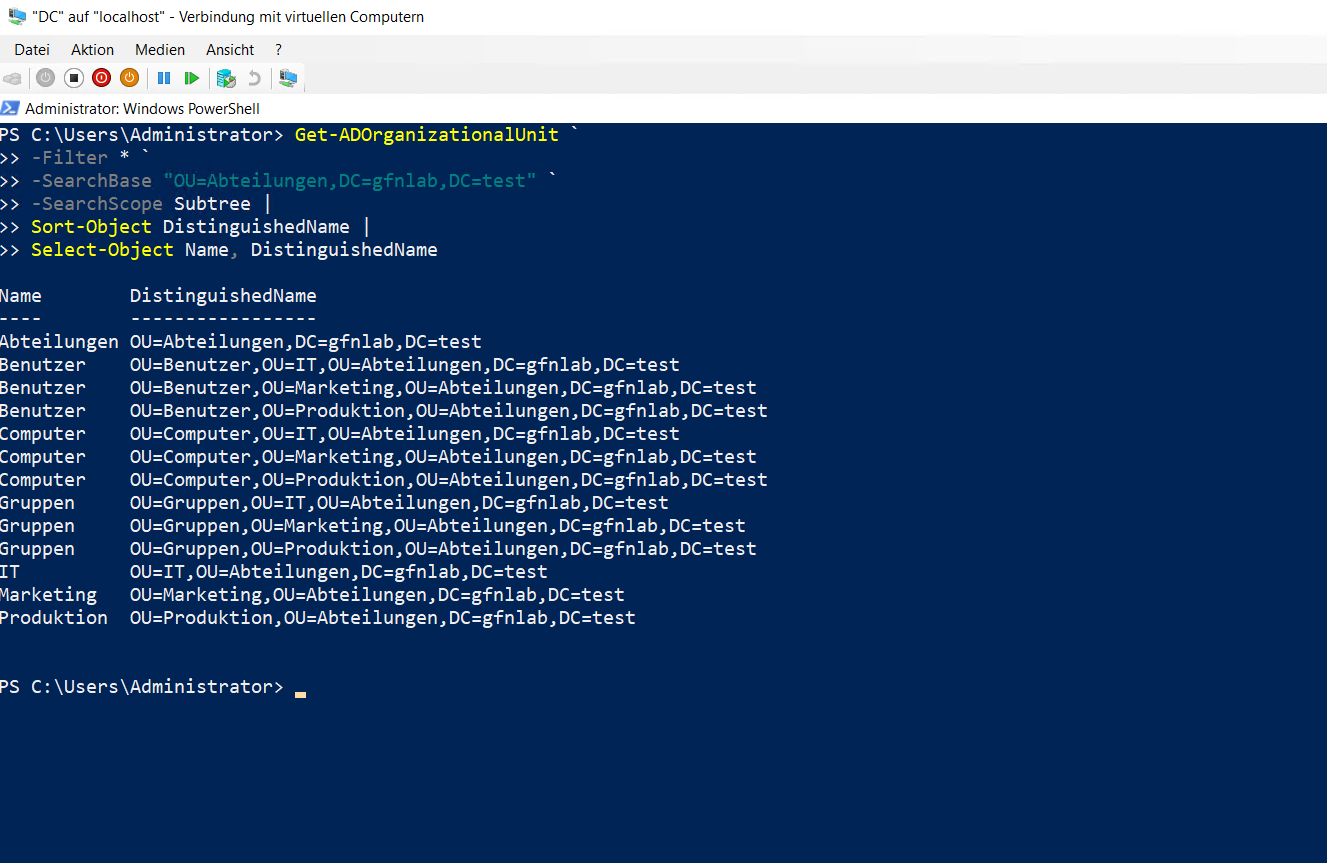
Une hiérarchie structurée d’OU a été créée pour les services IT, Marketing et Produktion. Chacun contient les unités d’organisation Benutzer, Computer et Gruppen.
Get-ADOrganizationalUnit `
-Filter * `
-SearchBase "OU=Abteilungen,DC=gfnlab,DC=test" `
-SearchScope Subtree |
Sort-Object DistinguishedName |
Select-Object Name, DistinguishedName
Utilisateurs et groupe global
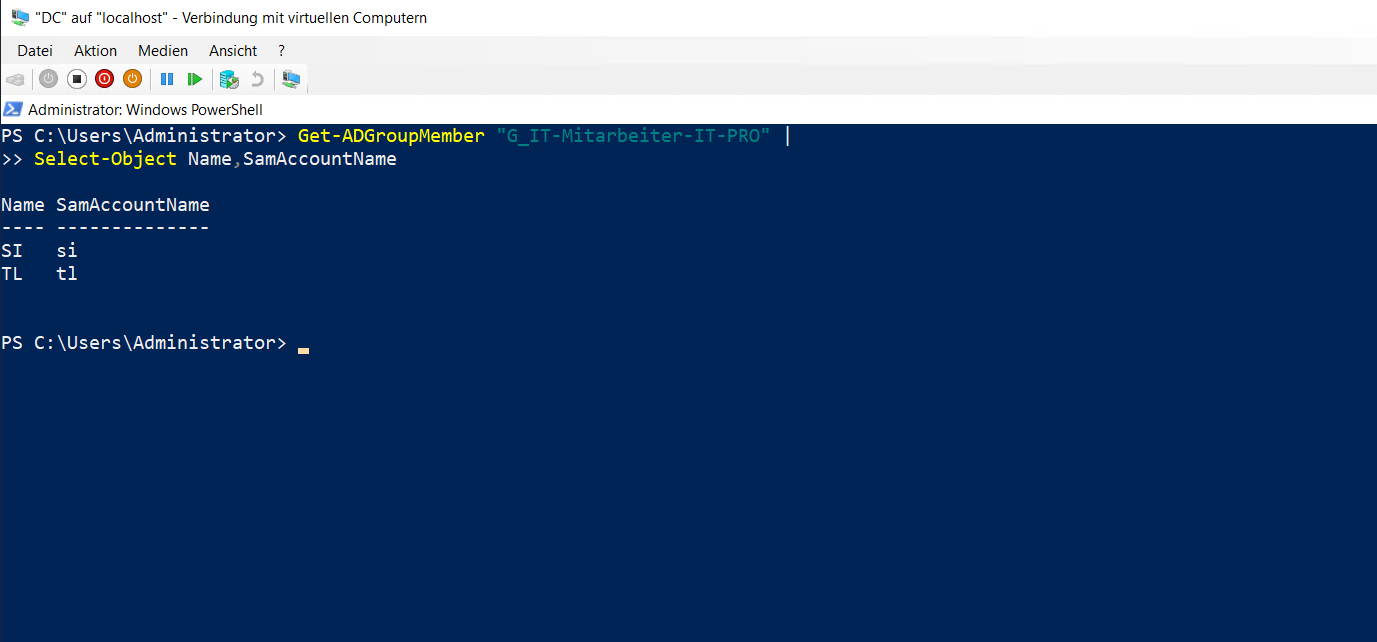
Les utilisateurs SI et TL ont été créés dans l’OU IT/Benutzer. Tous deux ont été ajoutés au groupe de sécurité global G_IT-Mitarbeiter-IT-PRO.
Get-ADGroupMember "G_IT-Mitarbeiter-IT-PRO" |
Select-Object Name, SamAccountName
Partage de production
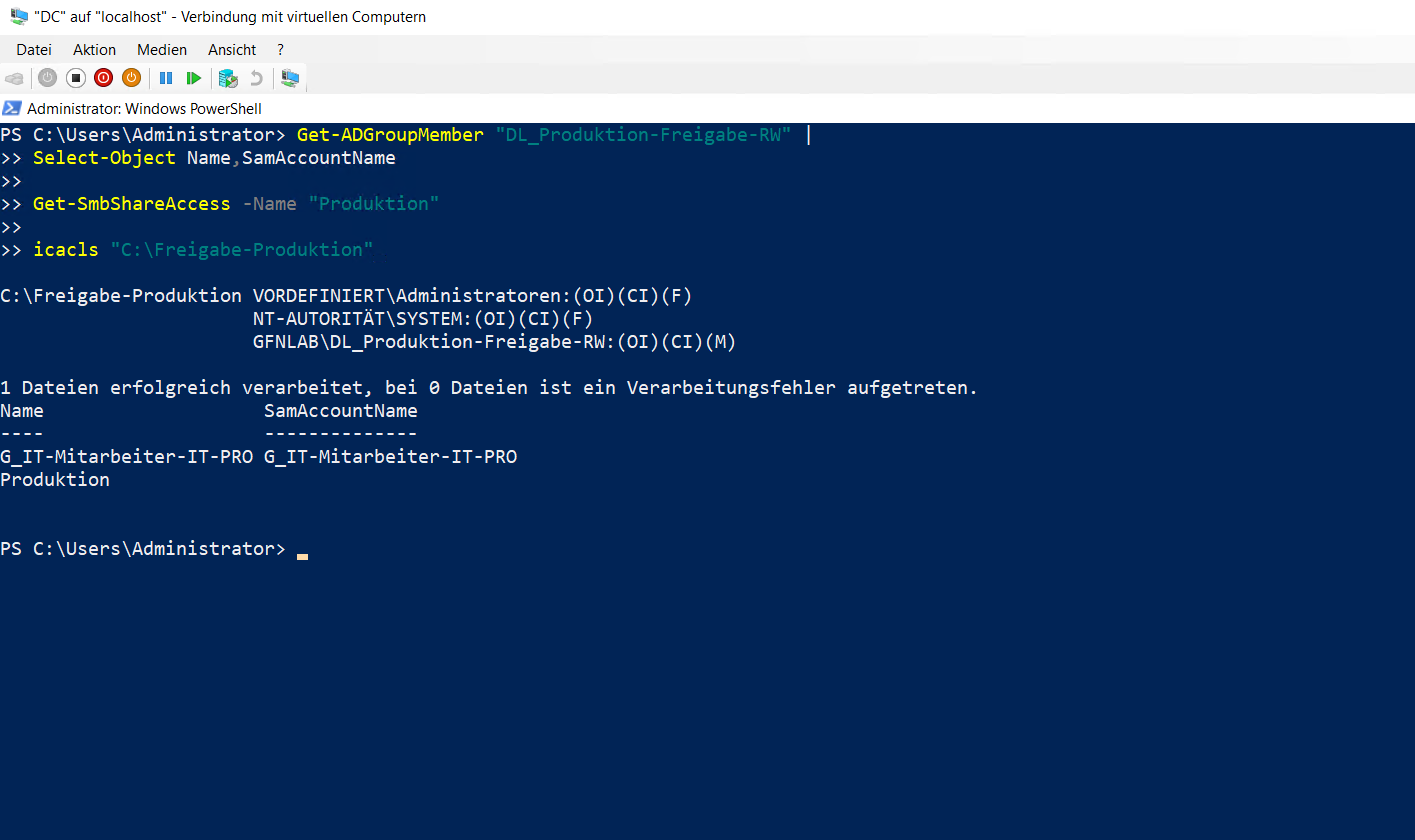
Le groupe local de domaine DL_Produktion-Freigabe-RW a été créé pour C:\Freigabe-Produktion. Le groupe global IT y a été imbriqué.
Le groupe local de domaine possède l’autorisation Change sur le partage SMB et l’autorisation NTFS Modify sur le système de fichiers.
Get-ADGroupMember "DL_Produktion-Freigabe-RW" |
Select-Object Name, SamAccountName

Get-SmbShareAccess -Name "Produktion"

icacls "C:\Freigabe-Produktion"
12_active-directory-verwaltung.md