52 سطر1.83 KB
المشاركات والأذونات
المجلدات والمستخدمون
أُنشئت على Server3 المجلدات Daten وTools وBackup، إضافة إلى المستخدمين المحليين User1 وUser2 وUser3.
مشاركة البيانات
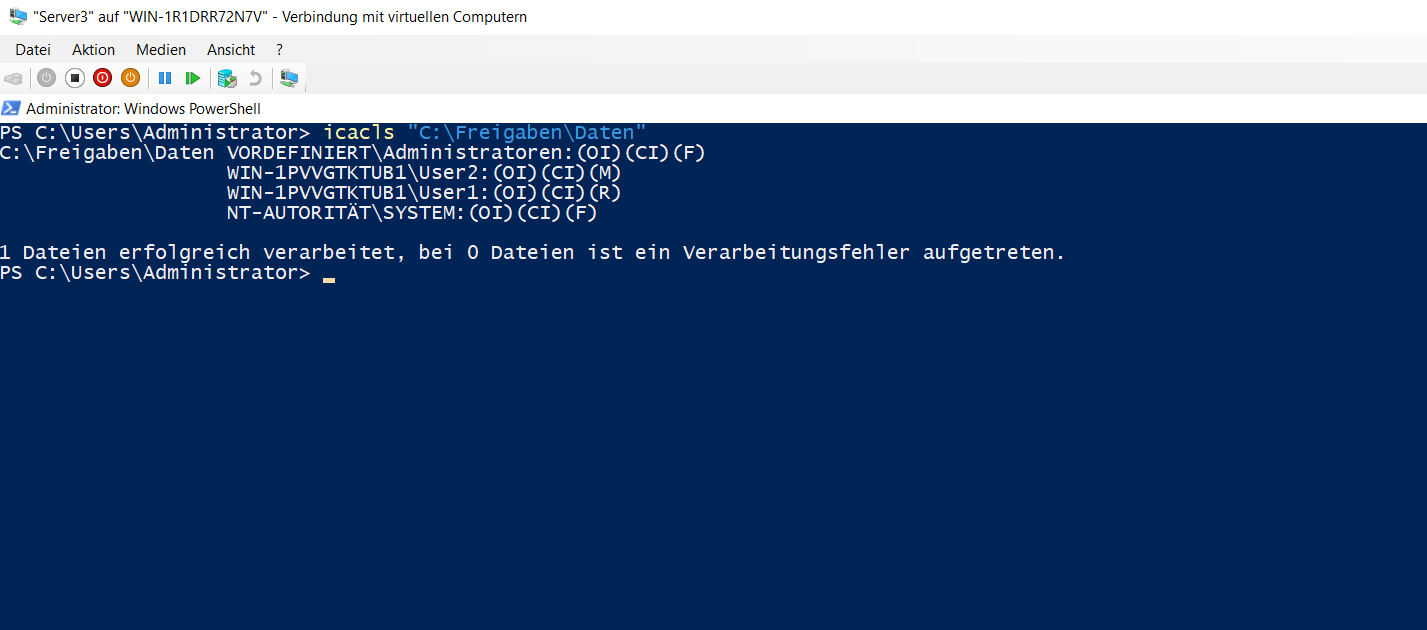
تمت مشاركة المجلد C:\Freigaben\Daten باسم Daten. وضُبطت أذونات NTFS كما يلي:
User1: قراءةUser2: تعديلAdministratoren: تحكم كاملSYSTEM: تحكم كامل
icacls "C:\Freigaben\Daten"
اختبار الوصول
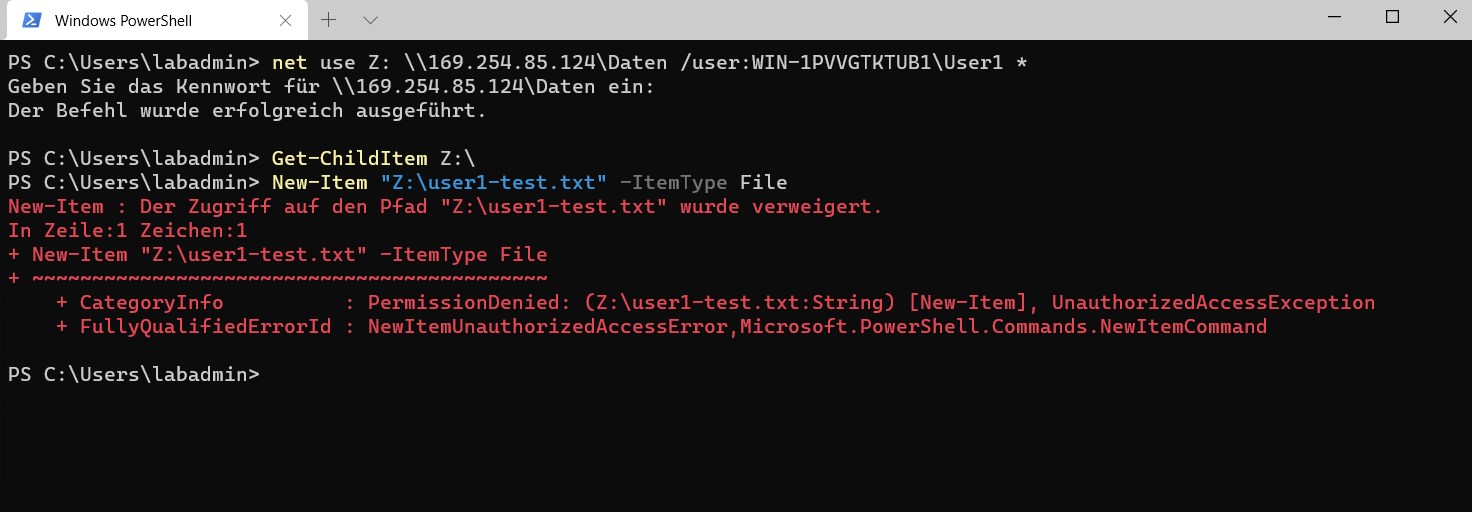
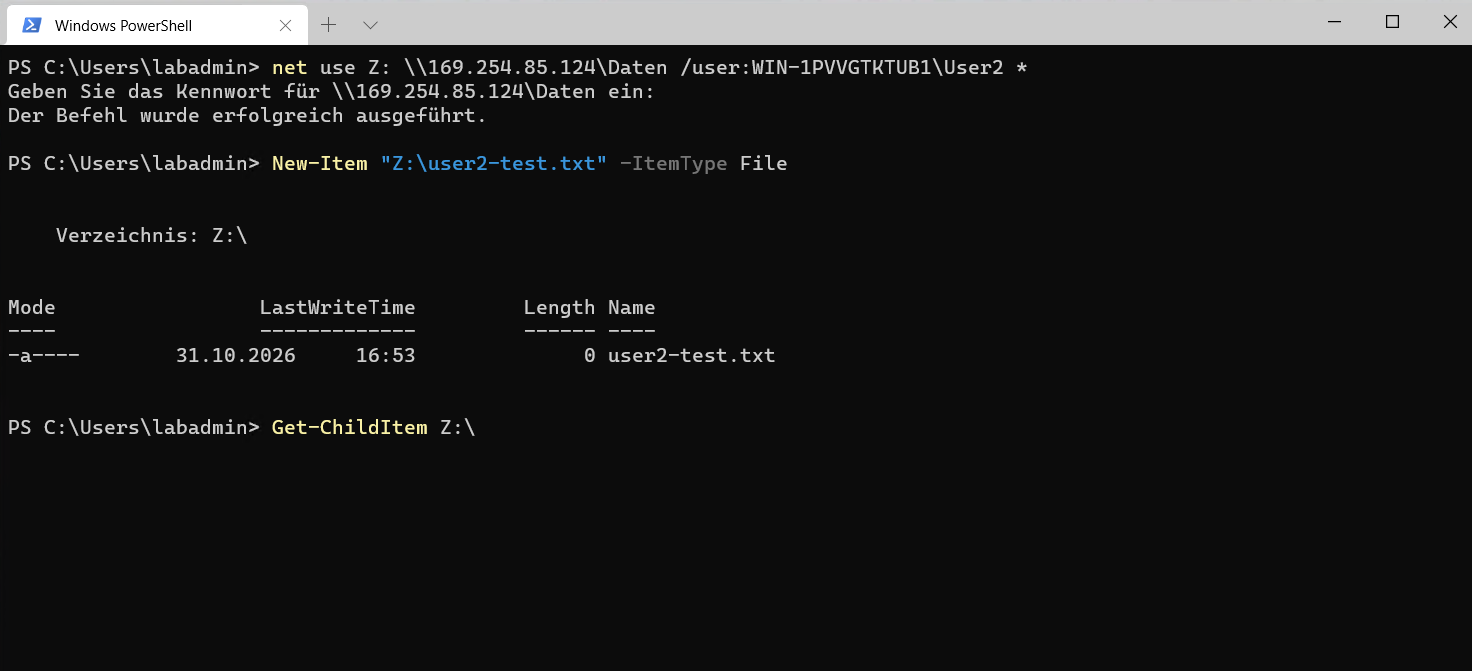
اختُبر الوصول من W11 باستخدام حسابَي المستخدمين. استطاع User1 قراءة المحتويات دون إنشاء ملف، بينما استطاع User2 إنشاء ملف جديد.
net use Z: \\169.254.85.124\Daten /user:WIN-1PVVGTKTUB1\User1 *
Get-ChildItem Z:\
New-Item "Z:\user1-test.txt" -ItemType File
net use Z: \\169.254.85.124\Daten /user:WIN-1PVVGTKTUB1\User2 *
New-Item "Z:\user2-test.txt" -ItemType File
Get-ChildItem Z:\
مشاركة مخفية
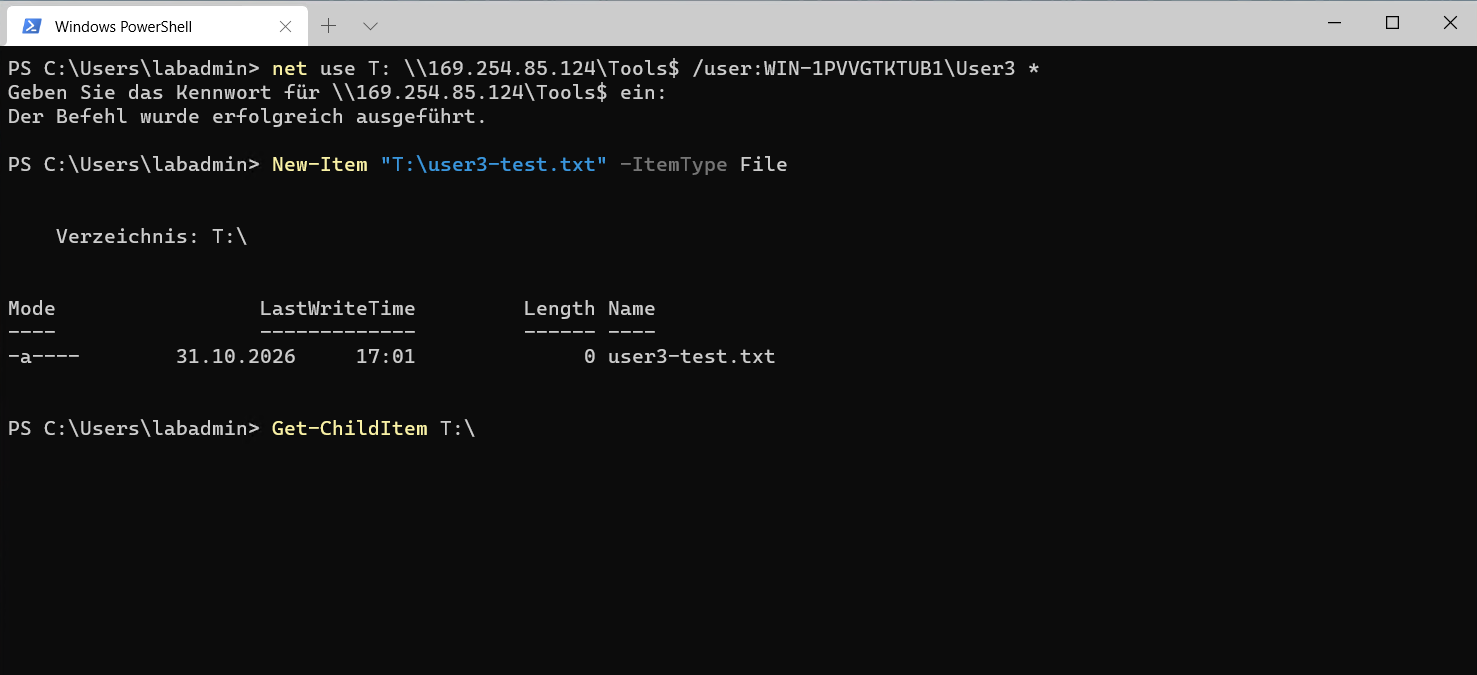
أُعد المجلد C:\Freigaben\Tools مشاركة مخفية باسم Tools$. ومُنح User3 صلاحية التعديل وتمكن من إنشاء ملف اختباري.
net use T: \\169.254.85.124\Tools$ /user:WIN-1PVVGTKTUB1\User3 *
New-Item "T:\user3-test.txt" -ItemType File
Get-ChildItem T:\
06_freigaben-und-berechtigungen.md